BUSINESS
La ciberseguridad nunca debe estar fuera de oficina: cómo proteger una empresa durante las vacaciones
Published
2 años agoon
By
Editor
Las vacaciones están llegando y con ellas se activa el aviso de «fuera de la oficina» en los correos. En este contexto, ESET, compañía líder en detección proactiva de amenazas, advierte que no ocurre necesariamente lo mismo con los actores de amenazas. De hecho, pueden identificar una oportunidad perfecta para comprometer los sistemas informáticos si es probable que el equipo de seguridad de la empresa también esté desconectado por días libres. Este tipo de escenario se observó en varias ocasiones, especialmente con los ataques de ransomware.
“Es por esto por lo que una organización necesita un plan para gestionar la ciberseguridad 24 horas al día, 7 días a la semana, durante todo el año, incluido el periodo festivo. Es fundamental contar con las personas, los procesos y la tecnología adecuados para mitigar los riesgos cibernéticos.”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
Mientras que los grandes ataques siguen apareciendo en los titulares con regularidad, la macrotendencia es la disminución de las tasas de pago por ransomware. Los estudios revelan que alrededor de un tercio (36%) de las víctimas decidieron pagar en el segundo trimestre de 2024, frente al 80% de hace cinco años. Esto significa que, al menos en lo que respecta al ransomware, los actores de amenazas siempre están buscando nuevas formas de hacer sus ataques más eficaces. Y lanzar esos ataques durante los días festivos, por la noche y/o el fin de semana es la forma perfecta de hacerlo.
Un estudio afirma que los ataques de ransomware aumentan un 30% durante los días festivos y los fines de semana. Otro revela que el 89% de los profesionales de la seguridad están preocupados por esa eventualidad. Un tercero afirma que la mayoría de los ataques de ransomware se producen ahora entre la una y las cinco de la madrugada, hora local, ya que los ciberdelincuentes buscan el mismo objetivo final: agarrar desprevenida y sin personal a la organización víctima.
Algunos ejemplos de ataques de ransomware durante días festivos:
- La filtración de Colonial Pipeline por parte del grupo de ransomware DarkSide se produjo en mayo de 2021 durante el fin de semana previo al Día de la Madre en Estados Unidos. Provocó una interrupción de las operaciones durante una semana y escasez de combustible en toda la costa este.
- El ataque masivo de ransomware contra el gigante de la alimentación JBS se produjo durante el fin de semana del Día de los Caídos, obligando a la empresa a pagar un rescate de 11 millones de dólares.
- El ataque del grupo de ransomware Sodinokibi/REvil contra el proveedor de software MSP Kaseya durante el fin de semana del 4 de julio afectó a 2,000 clientes en 17 países.
“Sin embargo, los responsables de seguridad no sólo deben pensar en la ciberdelincuencia durante las fiestas. También existe la posibilidad, aunque menos frecuente, de ataques patrocinados por el Estado. Hay que recordar que los países en los que se originan muchos ataques, desde China y Corea del Norte hasta Rusia e Irán, o bien no celebran la Navidad o lo hacen en fechas diferentes a las occidentales.”, agrega el investigador de ESET.
Para las empresas que suelen estar muy ocupadas durante el periodo festivo, como los minoristas, las empresas de hostelería y los operadores de almacenes, un ciberataque grave podría tener un impacto significativo en los resultados y la reputación corporativa. Pero lo cierto es que cualquier organización podría verse afectada.
“En pocas palabras, cuanto más tiempo se tarde en responder a una amenaza de ransomware, más probable es que el adversario sea capaz de robar grandes cantidades de datos confidenciales, y posiblemente incluso desplegar una carga útil de ransomware. Los grupos de ransomware son cada vez más rápidos a la hora de pasar del acceso inicial al cifrado y la exfiltración de datos. Si a esto le añadimos el tiempo extra necesario para que los miembros del equipo de seguridad entren en la oficina y/o se conecten, tenemos una receta potencial para el desastre.”, agrega Gutiérrez Amaya de ESET Latinoamérica.
Incluso si los miembros clave del equipo llegan a la oficina rápidamente, es posible que no puedan solucionar el problema. Un estudio afirma que el 71% de los profesionales de la seguridad admiten haberse infectado al responder a un ataque de ransomware durante el fin de semana o las vacaciones.
Una brecha grave fuera de horario podría:
- Afectar a la productividad del personal (suponiendo que haya empleados trabajando en otras regiones durante ese periodo).
- Interrumpir significativamente las operaciones de producción/empresariales
- Poner fuera de línea los sitios web públicos, reduciendo los beneficios y dañando la marca.
- Invitar al escrutinio normativo y provocar problemas de cumplimiento.
El ransomware no es la única amenaza a la que se enfrenta una organización durante los recesos de vacaciones. Otros riesgos que puede necesitar mitigar incluyen:
- Phishing y robo selectivo de datos.
- Correo electrónico comercial comprometido (BEC).
- Ataques DDoS, especialmente importantes para los minoristas en esta época del año.
El 37% de las organizaciones, no dispone de planes de contingencia para responder a los ataques de ransomware durante los fines de semana y los periodos vacacionales, según un estudio. Además, gracias al trabajo a distancia, las ciberamenazas podrían producirse teóricamente en cualquier momento, incluidas las horas de oficina no tradicionales, especialmente si suna organización abarca diferentes zonas horarias.
Desde ESET comparten los siguientes consejos para mitigar el riesgo de una brecha de seguridad en periodos festivos:
- Parcheado continuo y automatizado basado en el riesgo para reducir la superficie de ataque.
- Pruebas de penetración para detectar vulnerabilidades antes de las vacaciones.
- Exigir la autenticación multifactor (MFA) y contraseñas únicas y seguras (idealmente almacenadas en un gestor de contraseñas) para mitigar las amenazas de suplantación de identidad y de inicio de sesión.
- Cifrado de datos, para que incluso si los piratas informáticos llegan a sus joyas de la Corona, no puedan monetizar los datos robados.
- Establecimiento de procesos para mitigar el riesgo de BEC (como que al menos dos personas firmen las transferencias de dinero).
- Asegurarse de que los proveedores son auditados y cumplen las mismas normas de seguridad que la organización.
- Disponer de un plan de respuesta a incidentes en caso de infracción durante las vacaciones, para que todo el mundo conozca sus funciones y responsabilidades
- Software de seguridad multicapa que cubra el punto final, el correo electrónico, el servidor y la nube.
- Programas de formación y concienciación para garantizar que el personal detecte los intentos de suplantación de identidad y entienda las normas sobre el trabajo remoto seguro.
- Disponer de un plan para escalar los incidentes de seguridad al personal clave, incluso si se está de vacaciones.
“Los ciberdelincuentes son un grupo decidido, sin tener en cuenta el calendario de vacaciones de su equipo de seguridad. Es mejor planificar hoy el peor escenario posible que arriesgarse y exponer potencialmente a su organización a unas vacaciones problemáticas.”, concluye Camilo Gutiérrez Amaya de ESET Latinoamérica.
Para saber más sobre seguridad informática visite el portal de noticias de ESET: https://www.welivesecurity.com/es/seguridad-corporativa/ciberseguridad-nunca-fuera-de-oficina/
Por otro lado, ESET invita a conocer Conexión Segura, su podcast para saber qué está ocurriendo en el mundo de la seguridad informática. Para escucharlo ingrese a: https://open.spotify.com/show/0Q32tisjNy7eCYwUNHphcw

You may like
-
Accéder presenta TITAN, una innovadora plataforma de IA Agéntica para impulsar a las empresas mexicanas
-
Ruta de las Empresas, punto de encuentro entre empresas, colaboradores y sociedad.
-
El gasto fantasma del software: Kunzapp busca devolver control y ahorro de la tecnología de las empresas en LATAM
-
Clikstore abre nueva sucursal en Ixtapaluca y acelera su expansión en México
-
Malware publicitario apunta a dispositivos Android en Latinoamérica con foco en Brasil, México, Perú y Argentina
-
Phishing vs spam (y malspam): cuáles son las diferencias
BUSINESS
Efraín Mendicuti y el poder de elegir.
Published
1 semana agoon
2 de septiembre de 2026By
Edgar Cleto
Liderazgo, proposito y alto rendimiento.
Hay trayectorias profesionales que pueden resumirse con cargos, empresas y años. La de Efraín Mendicuti necesita algo más de contexto. Disney, Google, Twitter, TikTok y Pinterest aparecen en su currículum, sí, pero quizá lo más interesante no está únicamente en haber pasado por algunas de las compañías que ayudaron a transformar la comunicación, la tecnología y la publicidad, sino en haber participado justo cuando muchas de ellas estaban construyendo sus operaciones en México.
“En Google me tocó ser el 16, en Twitter el 3, en TikTok el primero”, recuerda en conversación con The Front.
La frase podría quedarse como una buena anécdota corporativa. Sin embargo, explica bastante bien su perfil: Mendicuti parece sentirse cómodo cuando todavía no existe un manual y hay que construir estructura, cultura, estrategia y equipo prácticamente desde cero.
Su carrera comenzó mucho antes de las redes sociales. En 1995 trabajaba haciendo máscaras de serigrafía para empaques y etiquetas, antes de incorporarse al mundo de las agencias, el marketing directo y posteriormente a los primeros ejercicios de marketing digital en México. Lo que vino después coincidió con varias etapas importantes de transformación de la industria.
Pero hoy la conversación alrededor de Efraín es diferente. Ya no se trata solamente de qué plataforma ayudó a abrir o qué puesto ocupó. Su nuevo territorio está en liderazgo, desarrollo ejecutivo, cultura organizacional y toma de decisiones.
Y todo comienza con una idea bastante incómoda para una época obsesionada con la productividad:
Hacer más no necesariamente significa lograr más.
Tres cosas. No veinte.
Su libro Los GRANDES 3 parte precisamente de ahí.
La metodología comenzó a tomar forma en 2015, mientras trabajaba en Twitter. Como sucede en muchísimas organizaciones, desde las oficinas globales llegaban listas con 15 o 20 objetivos que debían ejecutarse simultáneamente.
El problema no era falta de talento. Era falta de foco.
Mendicuti comenzó entonces a trabajar con una lógica que terminaría reduciendo todas esas prioridades a tres grandes objetivos. La metodología posteriormente se trasladó también a su gestión en TikTok, donde su equipo debía tener claridad sobre tres grandes frentes: talento, negocio y relevancia dentro de la industria.
Su forma de explicarlo es mucho más sencilla:
“Puedes hacer todo lo que quieras. Nada más no lo puedes hacer todo el mismo tiempo.”
Y quizá ahí está una de las razones por las que su discurso funciona. No busca convertir liderazgo en una colección de palabras sofisticadas. Habla de ejecución.
Para él, saber priorizar implica también aceptar algo que a muchos ejecutivos todavía les cuesta bastante: decir que no.
“Priorizar significa decir no a cosas que nos gustarían, para privilegiar aquellas acciones que en verdad nos moverán hacia nuestras metas.”
¿La reunión que realmente mueve el proyecto o la cena donde puedes tomarte la fotografía correcta? ¿El puesto que alimenta el ego o la posición que te acerca verdaderamente a la vida que quieres construir?
Para Mendicuti, una decisión profesional debería responder siempre una pregunta: ¿esto me acerca o me aleja de donde quiero estar?
El líder que no necesita tener todas las respuestas
Otra de las ideas más interesantes de su filosofía rompe con una figura todavía bastante común dentro de las organizaciones: el jefe que cree que debe saberlo todo.
Para Efraín ocurre prácticamente lo contrario.
“Los mejores líderes somos los primeros en admitir que no sabemos lo que no sabemos y que necesitamos rodearnos de personas que nos lo puedan enseñar.”
Cuando habla del equipo que construyó en TikTok lo explica sin demasiadas vueltas: sus vendedores eran mejores vendedores que él.
Y justamente ése era el punto.
Un buen líder no debería contratar personas para demostrar que sabe más que ellas, sino encontrar gente capaz de elevar el nivel completo de la organización.
A eso se suma otro elemento que Mendicuti considera indispensable: la preparación continua.
Actualmente estudia un máster relacionado con neurociencia y alto desempeño y mantiene una rutina constante de lectura y aprendizaje. Su postura frente al desarrollo profesional es clara.
“La pregunta no es qué tan bueno eres hoy, sino qué tan preparado estás para hacer mejor aún mañana.”
La empresa, explica, tiene la responsabilidad de entrenarte para desempeñar correctamente el trabajo para el que te contrató. Prepararte para el siguiente puesto ya es responsabilidad tuya.
Una diferencia pequeña en apariencia, pero enorme cuando hablamos de carrera profesional.
De la simpatía a la compasión
Quizá uno de los conceptos más interesantes de la conversación aparece cuando Mendicuti habla de los distintos niveles de liderazgo.
El primero es la simpatía: el jefe que busca caer bien.
El segundo es la empatía: entender qué está viviendo la otra persona.
Pero él propone un tercero: la compasión.
“La empatía te ayuda a entender lo que la otra persona está sintiendo. La compasión te lleva a hacer algo por esa persona.”
No significa resolverle la vida a todo el equipo. Significa involucrarse en encontrar caminos, generar herramientas y acompañar la solución.
Ahí su visión de liderazgo se vuelve particularmente relevante: resultados y humanidad no tendrían por qué vivir en lados opuestos de la mesa.
Lo que sigue después del corporativo
Hoy Mendicuti está concentrado en una etapa distinta. Su trabajo gira alrededor del coaching ejecutivo, las conferencias, talleres y programas de desarrollo enfocados tanto en individuos como en organizaciones.
Su metodología comienza identificando propósito, capacidades, intereses y prioridades. Incluso utiliza una analogía bastante particular: el “baticinturón virtual”, ese conjunto de experiencias, aprendizajes, libros y competencias que cada persona ha acumulado a lo largo de su vida profesional.
La pregunta entonces deja de ser únicamente “¿qué sabes hacer?” para convertirse en “¿para quién puedes poner eso al servicio y qué tipo de vida quieres construir con ello?”.
Paralelamente, Los GRANDES 3 continúa creciendo. Mendicuti confirmó durante nuestra conversación que trabaja en la versión en inglés, el audiolibro y un segundo libro, además de expandir las distintas líneas de su firma enfocadas en liderazgo y cultura.
Después de una carrera construyendo negocios para algunas de las compañías más influyentes de las últimas décadas, su proyecto actual parece tomar todo ese aprendizaje y convertirlo en algo más personal.
Porque después de tantos años hablando de alcance, crecimiento, audiencias, resultados y market share, su conversación hoy gira alrededor de algo bastante más básico:
tener claridad suficiente para saber qué queremos construir y el marco correcto para dejar fuera todo aquello que no nos lleva hasta ahí.
BUSINESS
EL ALCALDE QUE SE APROPIÓ DEL RELOJ.
Published
1 semana agoon
1 de septiembre de 2026By
Editor
Por: Kary Fernández
Rudolph Giuliani no necesitó inventar un milagro, a él le bastó con llegar cuando los números empezaban a simularlo. Asumió como alcalde de Nueva York en enero de 1994 y convirtió la seguridad en el centro de su identidad política. Genio!
Los resultados fueron espectaculares, tipo que para el primer semestre de 1998, la ciudad reportaba 49.3% menos delitos graves y 69.3% menos homicidios que en el mismo periodo de 1993. Después, su campaña presidencial presumiría que entre 1993 y 2001 el índice delictivo del FBI había caído 56% en Nueva York, frente a 16% en todo Estados Unidos. El comunicado se titulaba “Rudy Giuliani: combatiente del crimen”. Una estadística ya se había convertido en biografía.
Su marca sobrevivió al cargo y en 2002 fundó Giuliani Partners, una consultora de seguridad, además el relato no solamente ganó elecciones; también encontró clientes fuera de Estados Unidos.
Entonces Freakonomics hizo la pregunta que sacudió al ex alcalde y a su reputación: cuánto de aquella caída pertenecía al hombre que aparecía frente a las cámaras. Técnicamente, no era un estudio macroeconómico, sino un análisis econométrico de cohortes, estados y rezagos.
John Donohue y Steven Levitt observaron que el delito estadounidense comenzó a descender aproximadamente dieciocho años después de la legalización del aborto. Los estados que lo permitieron desde 1970 registraron caídas antes que los alcanzados por Roe v. Wade en 1973; además, aquellos con tasas de aborto más altas experimentaron reducciones mayores durante los años noventa. Su estudio de 2001 calculó que la legalización podía explicar hasta 50% del descenso reciente. Plop!
La hipótesis tampoco decía que “los niños dejaron de delinquir porque no nacieron” pero proponía que la legalización alteró el tamaño y la composición de las cohortes que después llegaron a edades de mayor incidencia delictiva.
Pero Levitt no demostró que Giuliani no hiciera nada, ni explicó exclusivamente Nueva York. En 2004 atribuyó el descenso nacional a cuatro factores combinados: más policías, mayor encarcelamiento, el debilitamiento del mercado del crack y la legalización del aborto. La tesis sigue discutida. Christopher Foote y Christopher Goetz encontraron un error de codificación y sostuvieron que, al corregirlo y emplear delitos por habitante, los resultados se debilitaban considerablemente. La lección seria no consiste en cambiar un héroe por una teoría. Consiste en desconfiar de quien confunde coincidencia temporal con propiedad causal.
Ahora llevemos ese mecanismo a una política para mujeres. Quebec introdujo entre 1997 y 2000 cuidado infantil universal y fuertemente subsidiado. Una investigación publicada en Journal of Political Economy encontró que el empleo de madres casadas con hijos pequeños aumentó 7.7 puntos porcentuales frente al resto de Canadá.
Imaginemos a un gobernador que llega años después, presenta una campaña llamada “Mujeres que producen” y, durante su administración, aumentan el empleo femenino, los ingresos familiares y la recaudación. Se fotografía con empresarias, entrega pequeños créditos y se proclama arquitecto de la autonomía económica.
Un análisis riguroso podría descubrir algo menos fotogénico: el salto se concentra entre madres beneficiadas por el cuidado infantil creado anteriormente. La campaña no generó el fenómeno; llegó a tiempo para bautizarlo. El político podría incluso reducir esa infraestructura y continuar cosechando temporalmente efectos laborales construidos antes.
Eso sería lo perverso. Aparecería como campeón de las mujeres mientras consume el capital social y económico producido por una decisión ajena, quizá incluso por una política que está desmantelando. La opinión pública vería liderazgo. Los datos verían rezago, cohortes y oferta laboral.
La arquitectura de influencia comienza ahí: no preguntando quién gobernaba cuando apareció el resultado, sino quién movió antes la variable invisible. La reputación trabaja en presente. La causalidad, casi siempre, tiene memoria.
Just saying…
BUSINESS
Roberto Luna propone negociar sin perder lo humano
Published
2 semanas agoon
24 de agosto de 2026By
admin
El empresario mexicano Roberto Luna, cofundador de Pinche Gringo BBQ, presentó el jueves 12 de marzo su primer libro, Negociando bonito (Thyrso Editorial), en un evento realizado en su propio restaurante y conducido por el poeta y docente Miguel Santos. Durante el encuentro, Luna leyó fragmentos de la obra y respondió preguntas del público sobre el proceso de escritura.
El libro parte de una premisa poco común en la literatura de negocios: que la eficiencia y la empatía no son fuerzas opuestas. Luna, que combina más de dos décadas de trayectoria empresarial con una cercanía declarada al mundo del arte, sostiene que los modelos tradicionales de liderazgo se agotaron y que hace falta un marco que incorpore la escucha activa y el reconocimiento del otro como condición para llegar a acuerdos duraderos.
Su propia evolución como líder ilustra la tesis del libro. Luna cuenta que sus primeras experiencias de coordinación de equipos, desde joven, le enseñaron que dirigir no es imponer, sino generar confianza; con los años, ese aprendizaje lo llevó a desplazarse del control hacia la inspiración como forma de mando.
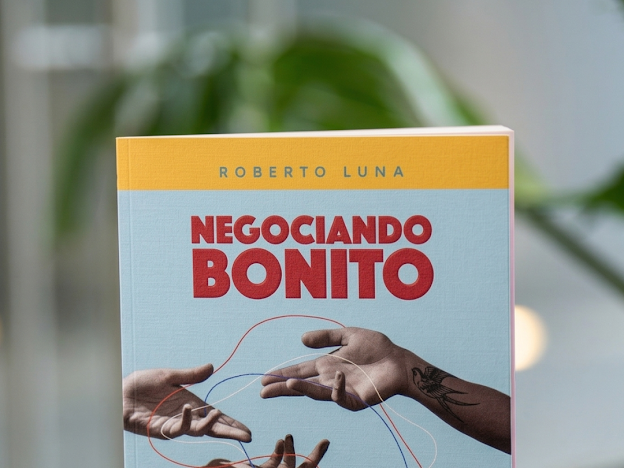
«Negociar bonito», el concepto que da título al libro, no es una fórmula de conciliación blanda: Luna lo define como acercarse a la contraparte desde la compasión, entendiendo sus necesidades más allá del intercambio inmediato, de modo que ambas partes se sientan reconocidas en el acuerdo final.
Uno de los capítulos que ha generado más conversación entre los primeros lectores es el décimo, «Negociando con el Espejo», dedicado a la negociación interna: los diálogos que cada persona sostiene consigo misma en momentos de crisis, incluidos los que tocan la autocompasión frente a los propios excesos. Para Luna, ese ejercicio interno antecede a cualquier negociación con otros.
El proyecto ya trasciende el formato libro: existen conferencias, cursos y consultorías derivados de la propuesta, y el contenido se ha traducido a ocho idiomas, entre ellos inglés, chino, hindi y francés. En la presentación, Santos —autor de Mitología de héroes profanos y de varios poemarios— aportó una lectura desde la literatura, situando el discurso de Luna en un terreno más reflexivo que el habitual en el género de management.
El planteamiento de fondo es simple pero incómodo para buena parte de la cultura corporativa: negociar no debería entenderse como un campo de batalla que alguien gana, sino como un espacio de reconocimiento mutuo que se cuida.