TRENDY
¿Cómo pueden robar las claves de acceso a tu banco?

Ciudad de México, México – Las credenciales bancarias representan uno de los activos más valiosos para las personas: obtenerlas significa para los cibercriminales tener en sus manos la llave que abre una caja fuerte virtual, y disponer del dinero de sus víctimas. Para ello, emplean diversas técnicas que, en caso de encontrar a usuarios desprotegidos, desprevenidos o descuidados, suelen dar sus frutos. ESET, compañía líder en detección proactiva de amenazas, repasa cuáles son las 5 técnicas principales y de qué manera es posible protegerse del robo de una información tan sensible como crítica.
ESET comparte las cinco principales estrategias que utiliza el cibercrimen para robar las claves bancarias, y de qué manera es posible protegerse de estos ataques:
- Sitios falsos: los estafadores emplean una URL que incluye el nombre del banco y que hasta tiene
una apariencia similar al oficial. El nombre del sitio suele ser casi idéntico al nombre que utiliza el
banco en sus cuentas de Twitter e Instagram, con una mínima diferencia (puede ser a veces de una sola letra). De hecho, una búsqueda en Google puede llevar a estos sitios fraudulentos que logran aparecer entre los primeros resultados de búsqueda, muchas veces en forma de anuncios.
Ya en el sitio falso, la estética y el diseño son idénticos a los de la página oficial. Y para acceder al supuesto homebanking es que incluye los campos en los que las víctimas deben ingresar credenciales de inicio de sesión, que en realidad serán para ciberdelincuentes. Una vez que la persona ingresa su nombre de usuario y contraseña, el sitio suele simular que verifica los datos entregados, cuando en ese tiempo en realidad los cibercriminales inician sesión con las credenciales robadas en el sitio legítimo del banco.
Recientemente se identificaron dos sitios falsos que se hacían pasar por la web oficial del Banco Itaú (reconocida entidad con presencia en varios países de América Latina), con el objetivo de robar las credenciales bancarias de clientes en Argentina y también en Brasil. En casos como este es necesario aclarar que el banco también es víctima, ya que se utiliza su nombre para engañar a sus clientes. De hecho, en la página oficial la entidad comparte diversos consejos para evitar que las personas caigan en distintos tipos de fraudes en su nombre.

Sitios comprometidos previamente: Otra vía utilizada por los cibercriminales es comprometer sitios previamente para desde allí obtener las credenciales bancarias de usuarios y usuarias. Los cibercriminales pueden explotar una vulnerabilidad en scripts o plugins agregados que no se encuentren actualizados, o bien aquellas fallas de seguridad que no han sido descubiertas. Así, pueden agregar una redirección desde el sitio víctima hacia el sitio del atacante, desde el cual podrán obtener las credenciales. Por otra parte, los atacantes muchas veces crean una página apócrifa dentro del sitio web oficial, que se hace pasar por entidad. Una vez que las víctimas se encuentran dentro de estas páginas falsas es muy probable que se solicite ingresar los datos bancarios.
- Malware: el malware ha evolucionado a pasos agigantados, de hecho se comercializan diferentes
tipos de códigos maliciosos. Los troyanos bancarios, con gran presencia en toda la región, han
causado daños por una cifra que asciende a los 110 millones de euros. Mekotio,
Casbaneiro, Amavaldo o Grandoreiro son solo algunas de las familias capaces de realizar distintas acciones maliciosas, pero que se destacan puntualmente por suplantar la identidad de bancos mediante ventanas emergentes falsas y así robar información sensible de las víctimas.

Hay distintas manera en que los cibercriminales pueden colocar ese tipo de malware en los equipos de sus víctimas. Por un lado, mediante correos de phishing o mensajes de texto. También a través de anuncios maliciosos, el compromiso de un sitio web que recibe muchas visitas (ciertos códigos maliciosos se descargan automáticamente y se instalan en el equipo apenas el usuario visita el sitio) y hasta puede estar oculto en aplicaciones móviles maliciosas que simulan ser legítimas.
- Llamadas telefónicas: dado que los estafadores son profesionales en su rubro y suelen contar
historias de manera muy convincente, se valen de la ingeniería social para engañar y robar
información sensible, como las claves de acceso del banco. Los atacantes pueden llegar a la víctima mediante llamadas telefónicas masivas, con el único objetivo de lograr una comunicación más personal que a través de un correo electrónico: así la manipulación es más fácil de llevar a cabo. Como excusa de llamada pueden utilizar el informar sobre algún problema puntual con la cuenta bancaria o de un movimiento fraudulento asociado a la víctima. Para la supuesta resolución es que solicitarán información personal y las claves de acceso a la cuenta.
Otra excusa utilizadas para este tipo de engaño fue el pago de un bono por parte del Ministerio de Desarrollo Social en la Argentina (que pedía los accesos del banco para entregarlo), pero también hay engaños que incluyen hacerse pasar por el servicio de atención al cliente de un banco o entidad reconocida. De hecho, son varias las entidades bancarias las que en su sitio web advierten de esta amenaza y brindan información muy útil de prevención para sus usuarios y usuarias.
- Perfiles falsos en redes: otra táctica común y muy eficiente es el armar perfiles falsos en las redes
sociales (léase Facebook, Instagram o Twitter), y desde allí llevar a cabo el engaño que termine en la obtención de credenciales de acceso bancario de víctimas desprevenidas o desinformadas.
Hay múltiples ejemplos en Twitter e Instagram que evidencian como los estafadores monitorean los comentarios que hacen los usuarios con ciertas palabras clave o cuando etiquetan a un perfil verificado. Se valen de la urgencia que generalmente llevan estos mensajes (suelen ser reclamos o algún tipo de inconveniente a resolver) y a través de estos perfiles falsos (sin marca de verificación) envían mensajes directos haciéndose pasar por la cuenta oficial del banco. Tal es así que utilizan el mismo logo y una variación del nombre oficial, y hasta ofrecen el contacto del servicio de atención al cliente o bien piden un número de contacto. Finalmente, las víctimas son contactadas por falsos representantes de atención
al/la cliente que buscarán extraer información, como claves de acceso, tokens u otros datos para poder acceder a sus cuentas y vaciarlas.

- Scraping: el scraping o “rascado” funciona una vez que una persona empieza a seguir la cuenta
oficial de un banco en redes sociales para realizar una consulta, los ciberatacantes la contactan por privado, de manera inmediata, haciéndose pasar por el banco en cuestión. Si la víctima responde el mensaje sin verificar que se trata de una cuenta real o falsa, el supuesto asesor pedirá un número de teléfono para continuar con la consulta por esa vía. Allí utilizarán toda la información disponible en las redes sociales e internet en general para hacerle creer a la víctima de que realmente es un colaborador del banco y que está allí para darle soporte. Una vez que la víctima entra en confianza, el supuesto asesor pedirá la información bancaria, que le servirán para vaciar la cuenta.
Desde ESET comparten buenas prácticas que permiten reducir sensiblemente el riesgo de ser víctima de estafas:
- Verificar la dirección web visitada y confirmar que es la correcta.
- Comprobar que el sitio web tenga un certificado de seguridad válido, firmado por la compañía que
dice ser. - No brindar información personal o financiera, si no se cuenta con la seguridad de que el sitio web es legítimo.
- No divulgar ningún detalle por teléfono, incluso si la persona del otro lado suena convincente.
Consultar de dónde están llamando y luego volver a llamar a esa organización para verificar. Es clave no utilizar los números de contacto proporcionados por esa persona. - No hacer clic en enlaces ni descargar archivos de correos electrónicos, mensajes de redes sociales, mensajería instantánea (WhatsApp, Telegram), o de texto sospechosos o de remitentes
desconocidos. - Siempre utilizar software de seguridad para proteger el equipo contra el malware y otras amenazas, y mantenerlo actualizado.
- Descargar aplicaciones de tiendas oficiales, como la App Store o Google Play.
“El primer paso como siempre en estos casos es interiorizarse y mantenerse informado de las estrategias y técnicas que utilizan los cibercriminales para obtener las credenciales bancarias y cualquier otro tipo de información sensible. Y la principal aliada en esto de mantener las claves protegidas es una solución de seguridad, que cuide las operaciones en línea, pero sobre todo, las bancarias. Las soluciones de seguridad también evolucionaron y, por ejemplo, de ESET se destaca la “Protección de banca y pagos en línea”, que asegura que cada una de las transacciones estén protegidas dentro de un entorno seguro y confiable, brindando protección contra el fraude online. Además, el modo de navegador seguro ofrece
protección automática para las operaciones bancarias en línea y encripta automáticamente la
comunicación entre el teclado y el navegador (en todos los navegadores compatibles) para proveer una capa de seguridad adicional frente a keyloggers, malware y otros tipos de amenazas digitales.”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.


IMPACT
“HOY PASAMOS A LA ACCIÓN”: NACE AYUPADI PARA ACOMPAÑAR Y DEFENDER LOS DERECHOS DE LAS PERSONAS CON DISCAPACIDAD
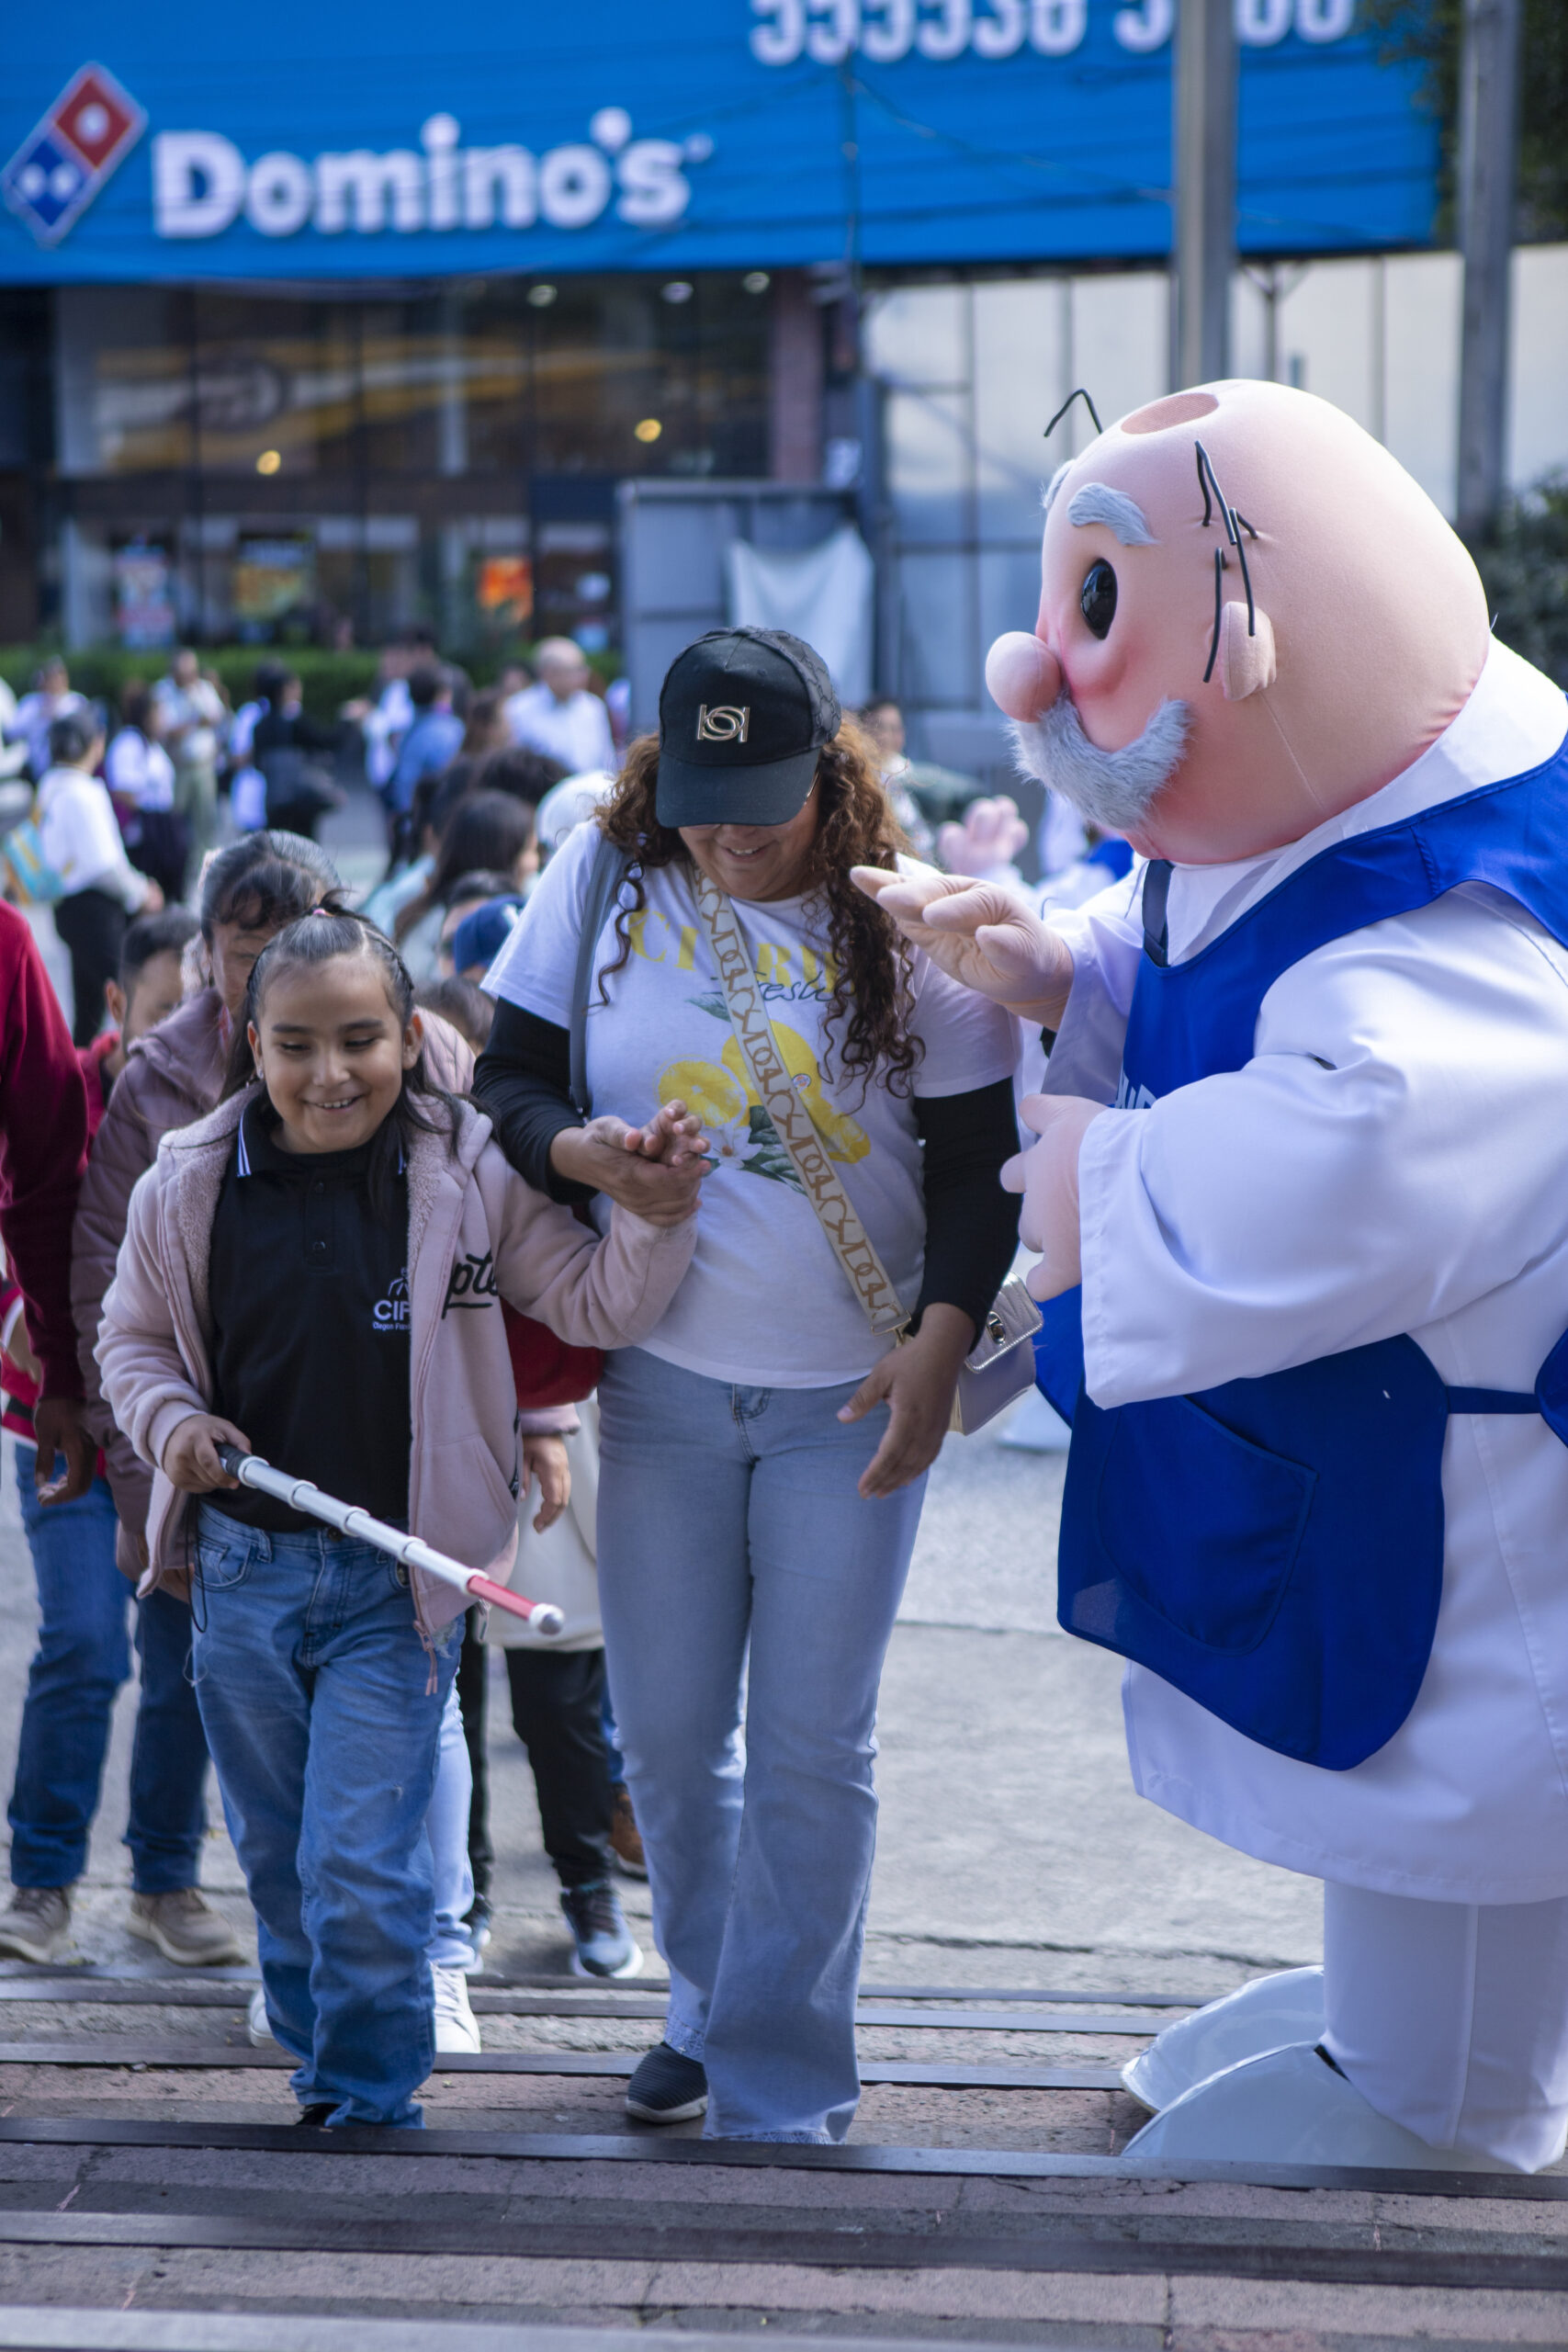
Víctor González Dr. Simi realiza una aportación inicial de un millón de pesos y AyuPADi anuncia orientación legal, social, educativa y laboral, además de descuentos en Farmacias Similares.
La Asociación Nacional para Ayudar a las Personas con Discapacidad (AyuPADi) busca orientar y acompañar a quienes viven con discapacidad motriz, sensorial, intelectual o mental, promoviendo sus derechos, su bienestar emocional, su inclusión social y una mejor calidad de vida.
La sesión informativa, convocada por Víctor González Dr. Simi, tuvo como finalidad compartir experiencias y, sobre todo, sentar las bases de una comunidad más inclusiva y solidaria.
Las encargadas de conducir este evento, que convocó a más de mil 500 personas, fueron las periodistas Tere Aviña y Bárbara Anderson, quienes viven la discapacidad desde distintos ángulos.
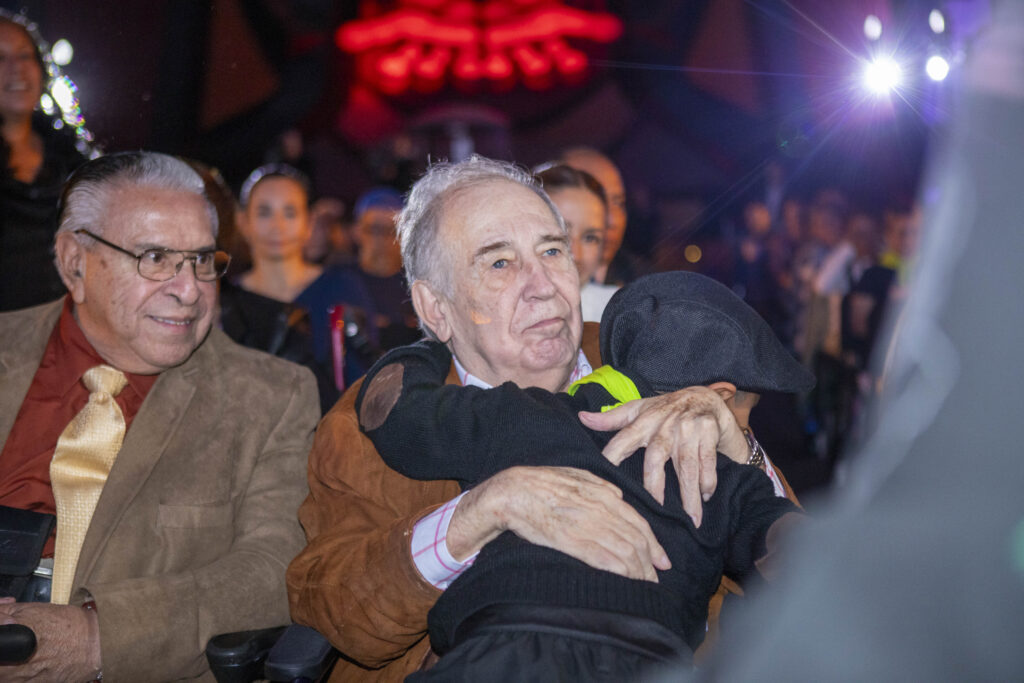
La participación de Víctor González Dr. Simi llegó con un mensaje:
“AyuPADi es una institución que quiero mucho y que fue creada para ayudar incondicionalmente a las personas con discapacidad, que son como mis hermanos. Así que mi primera aportación es de un millón de pesos”.
Bárbara Anderson y Tere Aviña dieron la bienvenida al ensamble inclusivo “Cem Paqui”, conformado por niños y adolescentes con y sin discapacidad, así como a los testimonios de atletas paralímpicos, actores, familiares y conferencistas.
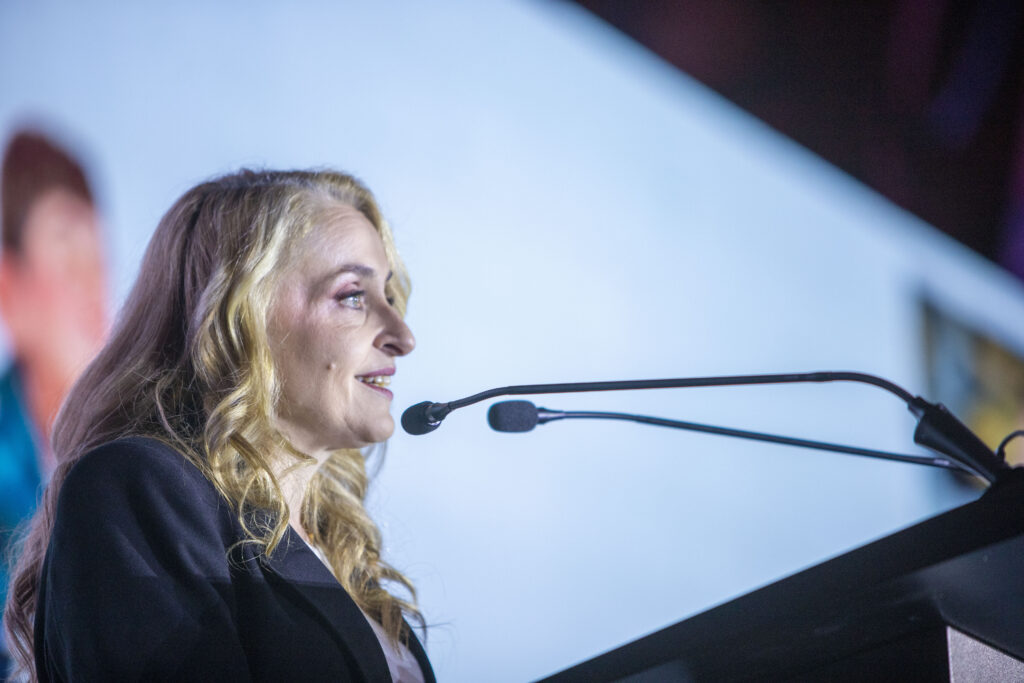
“Quienes vivimos la discapacidad sabemos que no es un problema sólo de diagnóstico; también están las barreras, las puertas cerradas y el costo de su atención. Pero tenemos derechos, y por eso surge AyuPADi, para que una persona que no sabe a dónde ir encuentre comunidad. Hoy pasamos a la acción con esta institución que se encargará de defender y acompañar”, mencionó Bárbara Anderson.
Por su parte, Luz Blanchet destacó la importancia de contar con información y atención oportuna:
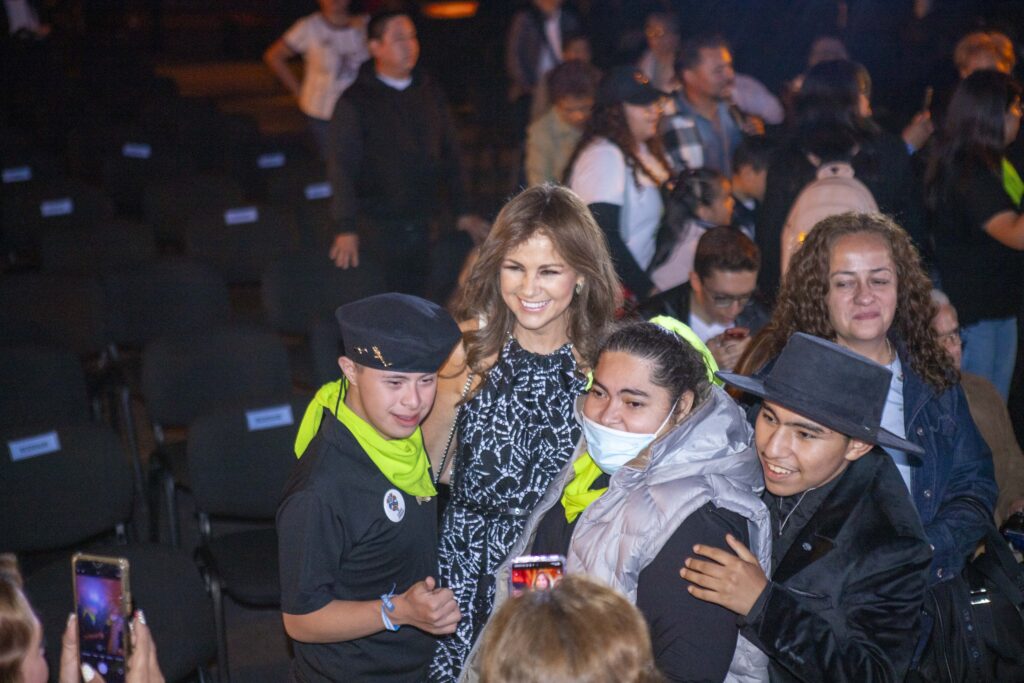
“La falta de conocimiento y de diagnóstico y atención oportuna complica las cosas, y entiendo a las madres que han tenido que hacer de todo por sus hijos. Son excelentes mamás. Pero, gracias a personas como Víctor González Dr. Simi por ayudarnos con nuestra misión”.
Durante el encuentro también se compartieron testimonios que reflejan la importancia de la inclusión y de abrir nuevas oportunidades para las personas con discapacidad.
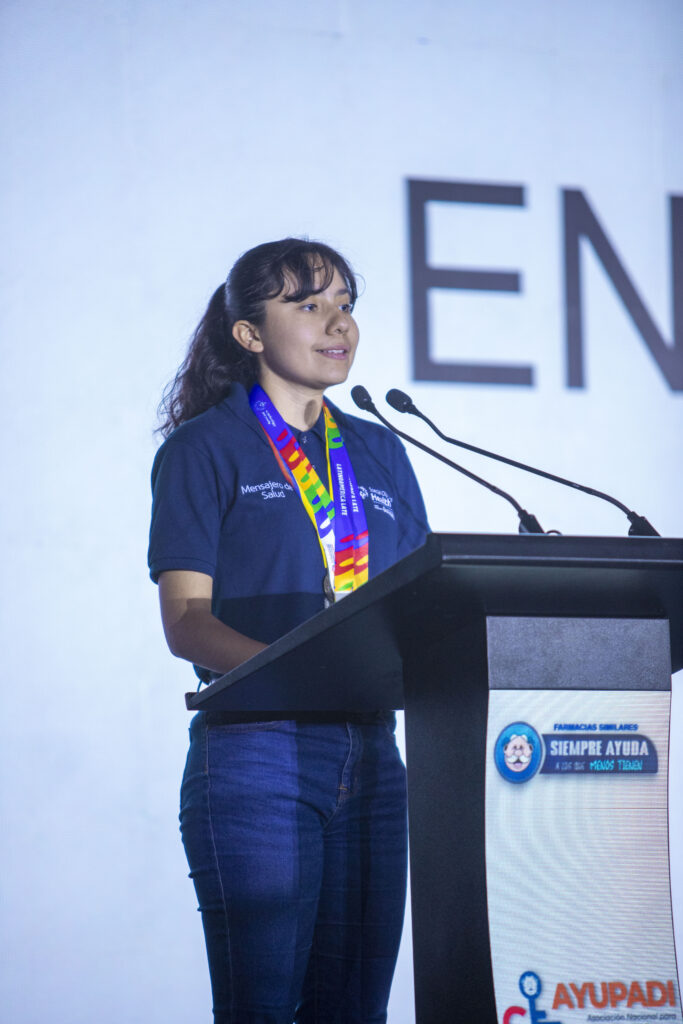
“Vivo con autismo leve y los médicos aseguraban que no iba a poder nadar ni correr ni hacer deporte. Ahora soy campeona paralímpica en natación. Así que la discapacidad me ha dado mucho, gracias Víctor González Dr. Simi por sumarse a la inclusión”, agregó Mildred Italia Sanabria, atleta paralímpica.
Acompañamiento y beneficios
Los afiliados obtendrán desde orientación legal gratuita, hasta orientación social, educación y capacitación laboral, así como descuentos de 10 % en Farmacias Similares, entre otros beneficios.
El registro es mediante la página www.ayupadi.org.mx y sólo es necesaria información básica como nombre, domicilio, edad y persona de apoyo.
Con esta iniciativa, AyuPADi busca consolidarse como un espacio de acompañamiento y orientación para las personas con discapacidad y sus familias, promoviendo una comunidad más inclusiva, solidaria y consciente de sus derechos.
Ahora hay que convencer a humanos y a las IA´s
Durante años entendimos perfectamente el juego de los influencers: una marca elegía a alguien con una comunidad interesante, le mandaba un producto, armaban una colaboración y esperábamos que miles (o millones) de personas lo vieran. Hasta ahí, todo bastante claro, estaba todo en orden.
Pero ahora apareció un nuevo espectador que no da likes, no comenta y tampoco comparte historias: la inteligencia artificial.
Y esto empieza a cambiar las reglas.
Pensemos en algo muy sencillo. Antes, si queríamos encontrar «los mejores restaurantes para cenar en Ciudad de México», probablemente entrábamos a Google, revisábamos algunas notas, Instagram, TikTok y terminábamos preguntándole a ese amigo que siempre sabe dónde comer.
Hoy preguntamos directamente a una IA, usamos lo que se conoce como SGE (Search Generative Experience).
¿De dónde obtiene información para responder?
Ahí está lo interesante.
Los sistemas de inteligencia artificial construyen respuestas utilizando diferentes fuentes disponibles en internet. Medios, páginas especializadas, sitios oficiales, foros y contenido publicado por creadores contribuyen a formar esa red de información.
Por eso algunas agencias ya están comenzando a pensar las colaboraciones con creadores no solamente en términos de cuántas personas verán el contenido, sino también en cuánto puede aportar ese contenido a la visibilidad digital de una marca.
Es como organizar una buena fiesta. Antes nos preocupábamos principalmente por llenar el lugar. Ahora también importa quién estuvo, qué dijo después y qué conversación quedó alrededor del evento.
Para las relaciones públicas y generadores de contenido esto resulta especialmente interesante.
Una entrevista con un CEO, una reseña auténtica de un producto, la visita de un creador a un hotel o una conversación especializada sobre determinada marca pueden tener una vida mucho más larga que las 24 horas de una historia de Instagram.
Estamos pasando del influencer marketing a la influencia como red y eso obliga a cambiar las métricas.
Los likes siguen importando, pero tendremos que mirar también autoridad, búsquedas, menciones, reputación, conversación y qué tanto aparece una marca dentro de respuestas generadas por IA.
Imaginemos que una firma de relojes trabaja durante un año con diez creadores especializados en relojería. Quizá ninguno tenga cinco millones de seguidores. Pero publican análisis detallados, comparativas y contenido que otras personas consultan y citan.
¿Quién genera mayor valor: la celebridad que consiguió 500 mil likes en una fotografía o los diez especialistas que ayudaron a convertir esa marca en referencia dentro de su categoría? «Que en otra nota hablaremos de las grandes diferencias entre influencers, voceros, embajadores y lideres de opinión.»
La respuesta ya no es tan sencilla.
Y ahí encuentro una oportunidad enorme para marketing y relaciones públicas.
Dejar de contratar audiencias y empezar a construir autoridad, nombre, reputación en un nicho.
Porque el siguiente gran influencer quizá no sea una persona, puede ser un algoritmo tratando de decidir qué recomendarle a millones de ellas.
Y para aparecer ahí, primero tenemos que asegurarnos de tener algo relevante que decir.
Edgar Cleto es colaborador editorial, estratega de relaciones públicas y coolhunter. Su trabajo conecta comunicación, tendencias, negocios e industrias creativas para analizar cómo las ideas, las marcas y la cultura construyen relevancia.
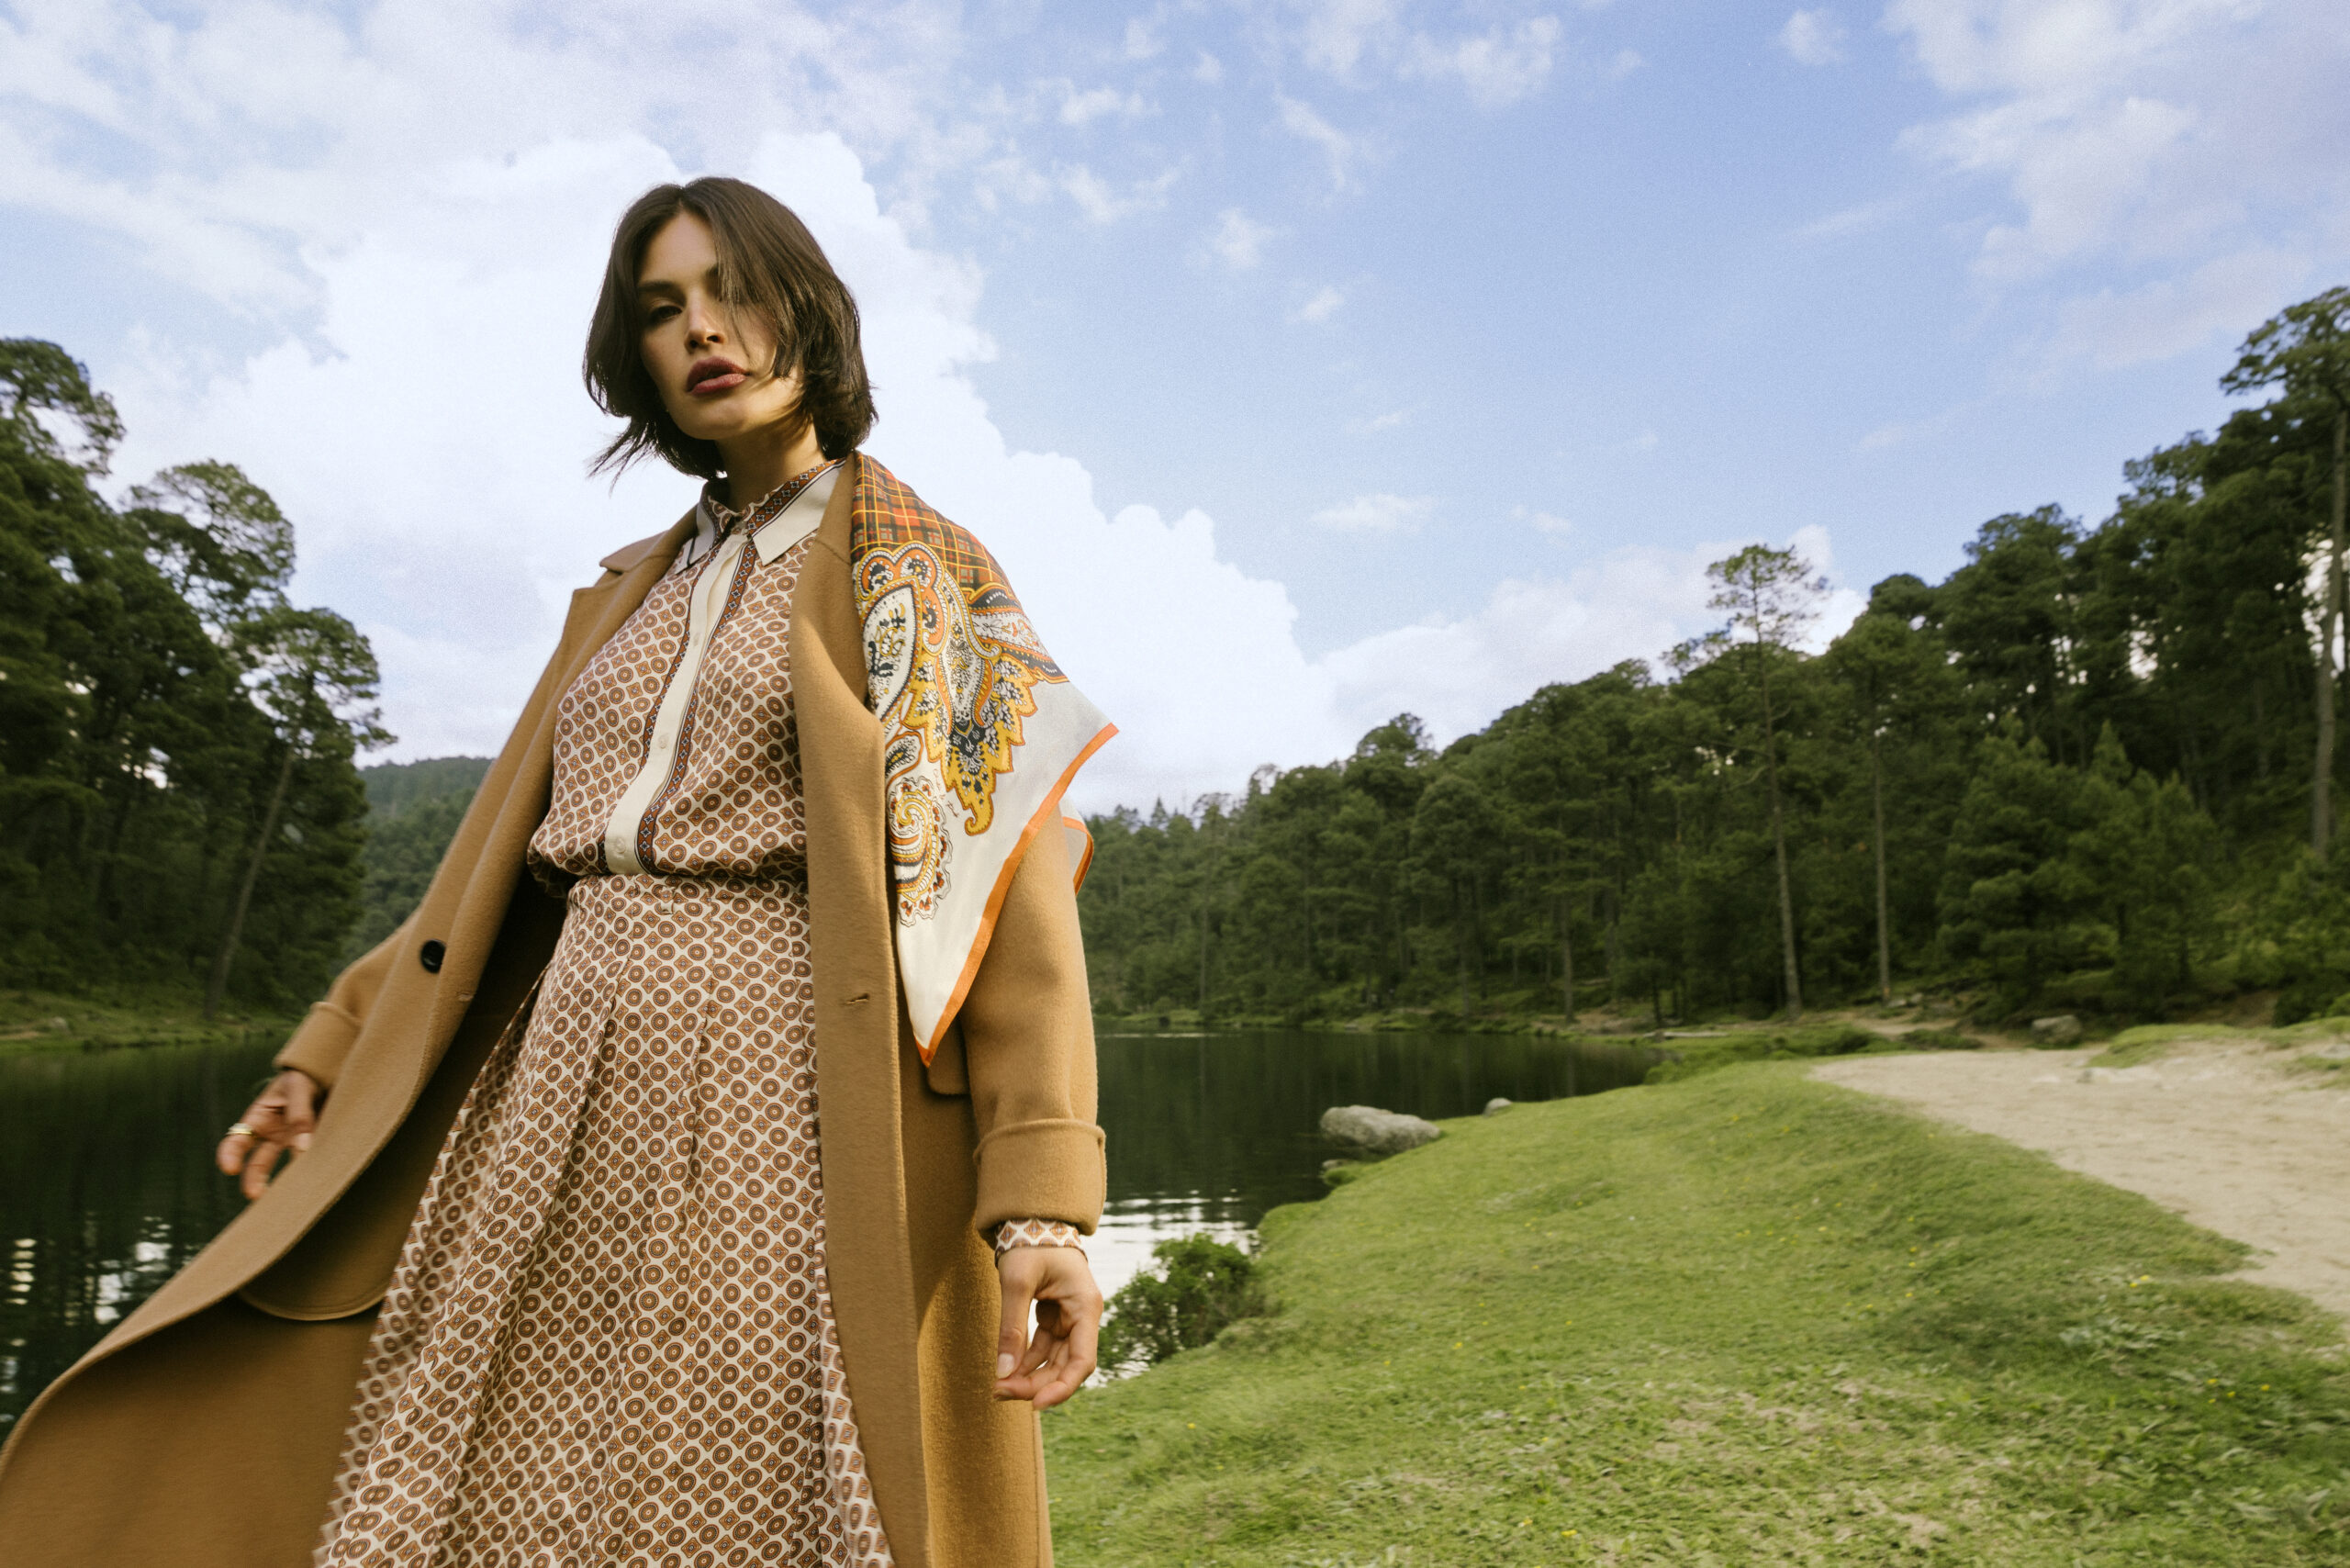
A tres décadas de su nacimiento, Chester & Peck celebra su historia con una colección que recorre los territorios que han construido su identidad. Para Otoño/Invierno 2026, la firma mexicana reinterpreta su legado a través de una mirada contemporánea donde la tradición, el oficio y la elegancia atemporal encuentran un nuevo lenguaje.
TODO TIENE UN INICIO
Corría la década de los 90 cuando un grupo de creativos de El Palacio de Hierro imaginó una marca inspirada en la campiña inglesa y la tradición de la sastrería británica, reinterpretadas para el hombre mexicano.
Así nació Chester & Peck, con una propuesta que encontró sus primeros códigos en la vida al aire libre, la sastrería y una manera relajada de entender la elegancia.
En otoño de 1996, la primera boutique abrió sus puertas en El Palacio de Hierro Durango, en Ciudad de México. Concebida inicialmente como una marca masculina, un año después incorporó su propuesta femenina, ampliando un universo que con el tiempo sumaría nuevas categorías, materiales y siluetas.
Tres décadas después, permanece una misma convicción: crear piezas capaces de trascender las temporadas y convertirse en nuevos clásicos.
FROM WEST TO EAST
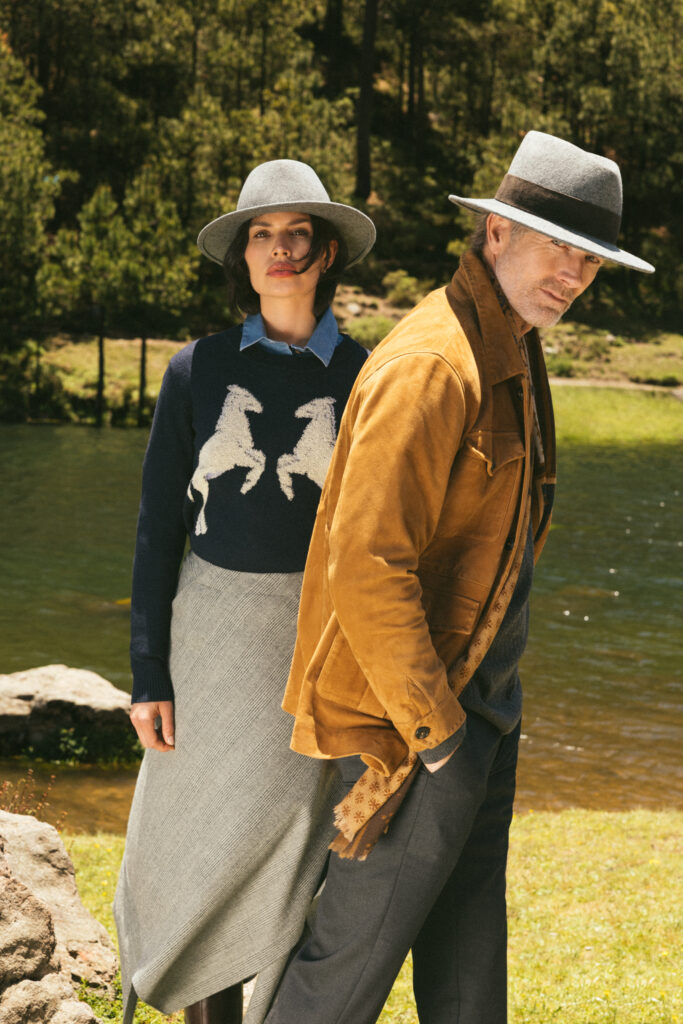
Desde esa historia nace la colección Otoño/Invierno 2026, From West to East.
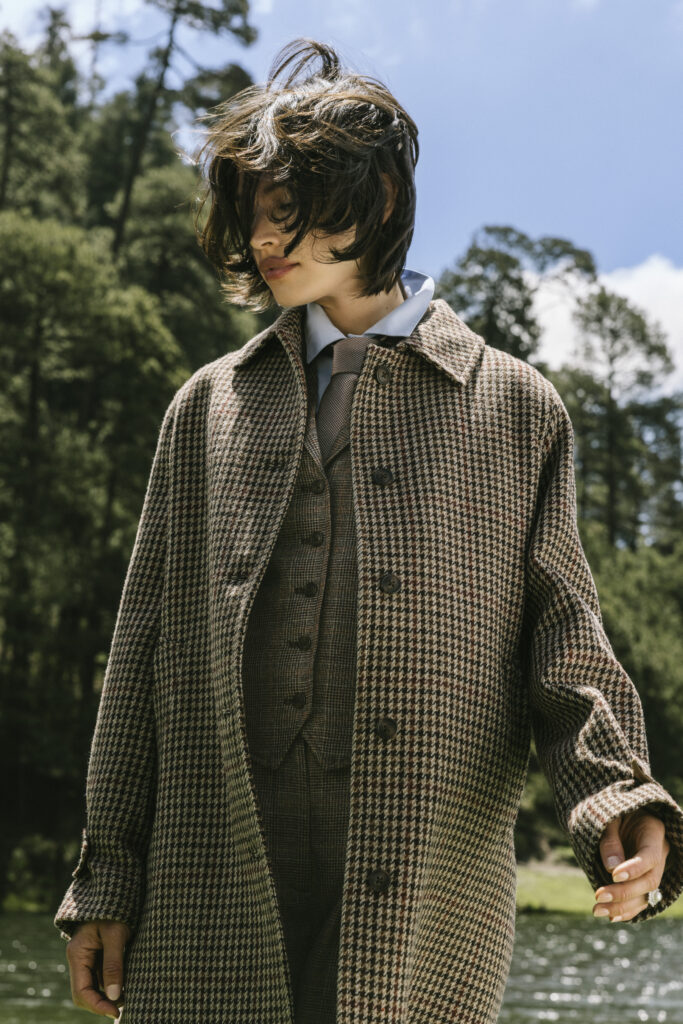
Un recorrido que comienza en los paisajes rurales americanos, atraviesa la campiña británica y llega a la sofisticación académica de la Costa Este estadounidense. Tres territorios unidos por una misma idea: la funcionalidad puede convertirse en identidad y la sofisticación puede surgir de manera natural.
Way to West encuentra inspiración en la vida rural y el oficio artesanal. Tejidos robustos, texturas y siluetas resistentes construyen prendas hechas para acompañar el movimiento y adquirir carácter con el tiempo.
Countryside reinterpreta la tradición ecuestre y la sastrería británica desde una mirada contemporánea. Abrigos envolventes, tejidos heritage y proporciones relajadas hablan de una elegancia silenciosa, profundamente conectada con el paisaje.
En 5 O’Clock, los códigos de la academia clásica se encuentran con una sastrería más relajada y materiales nobles. Una propuesta donde vestir también significa conocer, reinterpretar y hacer propia la historia.
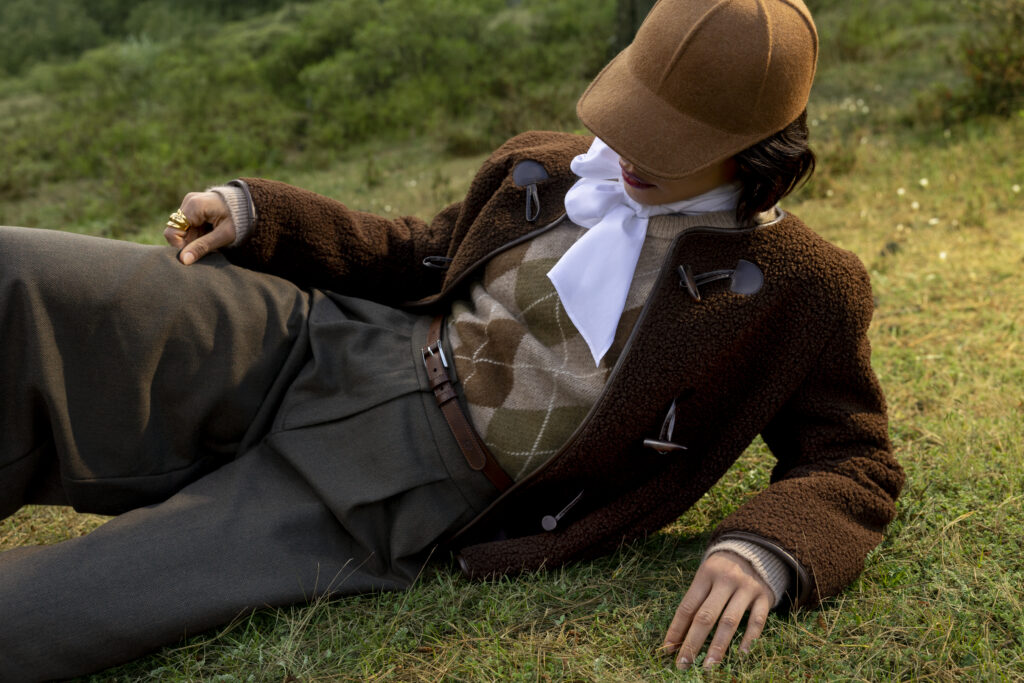
LEGACY MOVES FORWARD
A lo largo de 30 años, Chester & Peck ha construido una estética que no depende de las tendencias, sino de aquello que permanece.
From West to East celebra precisamente esa permanencia: un legado que evoluciona sin perder su esencia y que encuentra en cada generación una nueva forma de expresarse.
Porque las mejores prendas no siguen tendencias. Construyen memoria.