TRENDY
PyMes: 7 errores comunes al usar servicios en la nube


Hoy en día es más probable que la infraestructura, las plataformas y el software informáticos se ofrezcan como un servicio que en una configuración tradicional in situ. Esto resulta muy atractivo para pequeñas y medianas empresas (PYME), más que a la mayoría, ya que permite competir en igualdad de condiciones con rivales de mayor envergadura, con más agilidad empresarial y una rápida escalabilidad, sin necesidad de gastar demasiado. Es por esto que ESET, compañía líder en detección proactiva de amenazas, advierte que la transformación digital también conlleva riesgos sin importar el tamaño de las empresas y acerca puntos clave de seguridad a tener en cuenta para evitar errores.
“El 53% de las pymes encuestadas en un informe reciente afirman que gastan más de 1.2 millones de dólares al año en la nube, frente al 38% del año pasado. Además, la seguridad (72%) y el cumplimiento de normativas (71%) son el segundo y tercer reto más citado por las pymes encuestadas. El primer paso para hacer frente a estos retos es comprender los principales errores que cometen las empresas más pequeñas con sus implementaciones en la nube. De todas formas, no son solo errores que cometen las pymes en la nube, las empresas más grandes y con más recursos son a veces culpables de olvidar lo básico. Al eliminar estos puntos ciegos, su organización puede dar grandes pasos hacia la optimización de su uso de la nube, sin exponerse a riesgos financieros, o de reputación, potencialmente graves.”, comenta Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
Los 7 principales errores de seguridad en la nube que cometen las PyMEs (y no tan PyMEs), según ESET, son:
1. Sin autenticación multifactor (MFA): las contraseñas estáticas son intrínsecamente inseguras y no todas las empresas siguen una política sólida de creación de contraseñas. Las contraseñas pueden ser robadas de varias maneras, por ejemplo mediante phishing, métodos de fuerza bruta o simplemente adivinadas. Por eso es necesario añadir una capa adicional de autenticación. La MFA hará mucho más difícil que los atacantes accedan a las aplicaciones de las cuentas SaaS, IaaS o PaaS de sus usuarios, mitigando así el riesgo de ransomware, robo de datos y otros posibles resultados. Otra opción consiste en cambiar, siempre que sea posible, a métodos alternativos de autenticación, como la autenticación sin contraseña.
2. Depositar demasiada confianza en el proveedor de la nube: muchos responsables de TI creen que invertir en la nube significa efectivamente externalizar todo a un tercero de confianza. Esto es cierto solo en parte: existe un modelo de responsabilidad compartida entre el proveedor y el cliente, para asegurar la nube. Lo que hay que tener en cuenta dependerá del tipo de servicio -SaaS, IaaS o PaaS- y del proveedor. Si bien la mayor parte de la responsabilidad recae en el proveedor, vale la pena invertir en controles adicionales de terceros.
3. No hacer copias de seguridad: nunca dar por sentado que el proveedor de servicios en la nube (por ejemplo, para servicios de almacenamiento/compartición de archivos) te cubre las espaldas. Debes pensar en el peor de los casos: un fallo del sistema o un ciberataque a tu proveedor. No es solo la pérdida de datos lo que afectará a su organización, sino también el tiempo de inactividad y el golpe a la productividad que podría seguir a un incidente.
4. No aplicar parches con regularidad: si no aplicas parches, expones tus sistemas en la nube a la explotación de vulnerabilidades. Esto, a su vez, podría dar lugar a infecciones de malware, fugas de datos y mucho más. La gestión de parches es una de las mejores prácticas de seguridad que es tan importante en la nube como en demás sistemas.
5. Desconfiguración de la nube: los proveedores de servicios en la nube son un grupo innovador, pero el enorme volumen de nuevas funciones y capacidades que lanzan en respuesta a los comentarios de los clientes puede acabar creando un entorno en la nube increíblemente complejo para muchas pymes. Esto hace que sea mucho más difícil saber qué configuración es la más segura. Los errores más comunes son configurar el almacenamiento en la nube para que cualquier tercero pueda acceder a él y no bloquear los puertos abiertos.
6. No supervisar el tráfico de la nube: la detección y respuesta rápidas son críticas si se quieren detectar las señales a tiempo, para contener un ataque antes de que tenga la oportunidad de afectar a la organización. Esto hace que la supervisión continua sea imprescindible. Vale la pena pensar que no se trata de “si” el entorno de nube será vulnerado, sino de “cuándo”.
7. No cifrar las joyas de la corona de la empresa: ningún entorno es 100% a prueba de brechas. Entonces, ¿qué ocurre si un malintencionado consigue acceder a sus datos internos más sensibles o a información personal de empleados/clientes altamente regulada? Si los encripta en reposo y en tránsito, se asegurará de que no puedan utilizarse, incluso si se obtienen.

Desde ESET aseguran que el primer paso para abordar estos riesgos de seguridad en la nube es comprender cuáles son las responsabilidades y de qué áreas se encargará el proveedor. Se trata de decidir si confiar en los controles de seguridad nativos de la nube o si es preferibles mejorarlos con productos adicionales de terceros. Por eso, aconsejan lo siguiente:
- Invertir en soluciones de seguridad de terceros para mejorar la seguridad en la nube y la protección de las aplicaciones de correo electrónico, almacenamiento y colaboración, además de las funciones de seguridad integradas en los servicios en la nube que ofrecen los principales proveedores de servicios en la nube del mundo
- Añadir herramientas de detección y respuesta ampliadas o gestionadas (XDR/MDR) para impulsar una respuesta rápida ante incidentes y la contención/remediación de infracciones
- Desarrollar e implantar un programa continuo de aplicación de parches basado en el riesgo y basado en una sólida gestión de activos (es decir, saber qué activos en la nube se tienen y asegurarse de que están siempre actualizados)
- Cifrar los datos en reposo (a nivel de base de datos) y en tránsito para garantizar su protección. Esto también requerirá una detección y clasificación de datos eficaz y continua
- Definir una política clara de control de acceso; exigir contraseñas seguras, MFA, principios de mínimo privilegio y restricciones basadas en IP/listas de acceso permitido para IP específicas
- Considerar la adopción de un enfoque de confianza cero, que incorporará muchos de los elementos anteriores (MFA, XDR, cifrado) junto con la segmentación de la red y otros controles
“Muchas de las medidas anteriores son las mismas mejores prácticas que uno esperaría desplegar también en los sistemas in situ, con algunos detalles que serán diferentes. Lo más importante es recordar que la seguridad en la nube no es solo responsabilidad del proveedor y que se debe tomar el control para prevenir los riesgos cibernéticos.”, concluye Gutiérrez Amaya de ESET.

IMPACT
“HOY PASAMOS A LA ACCIÓN”: NACE AYUPADI PARA ACOMPAÑAR Y DEFENDER LOS DERECHOS DE LAS PERSONAS CON DISCAPACIDAD
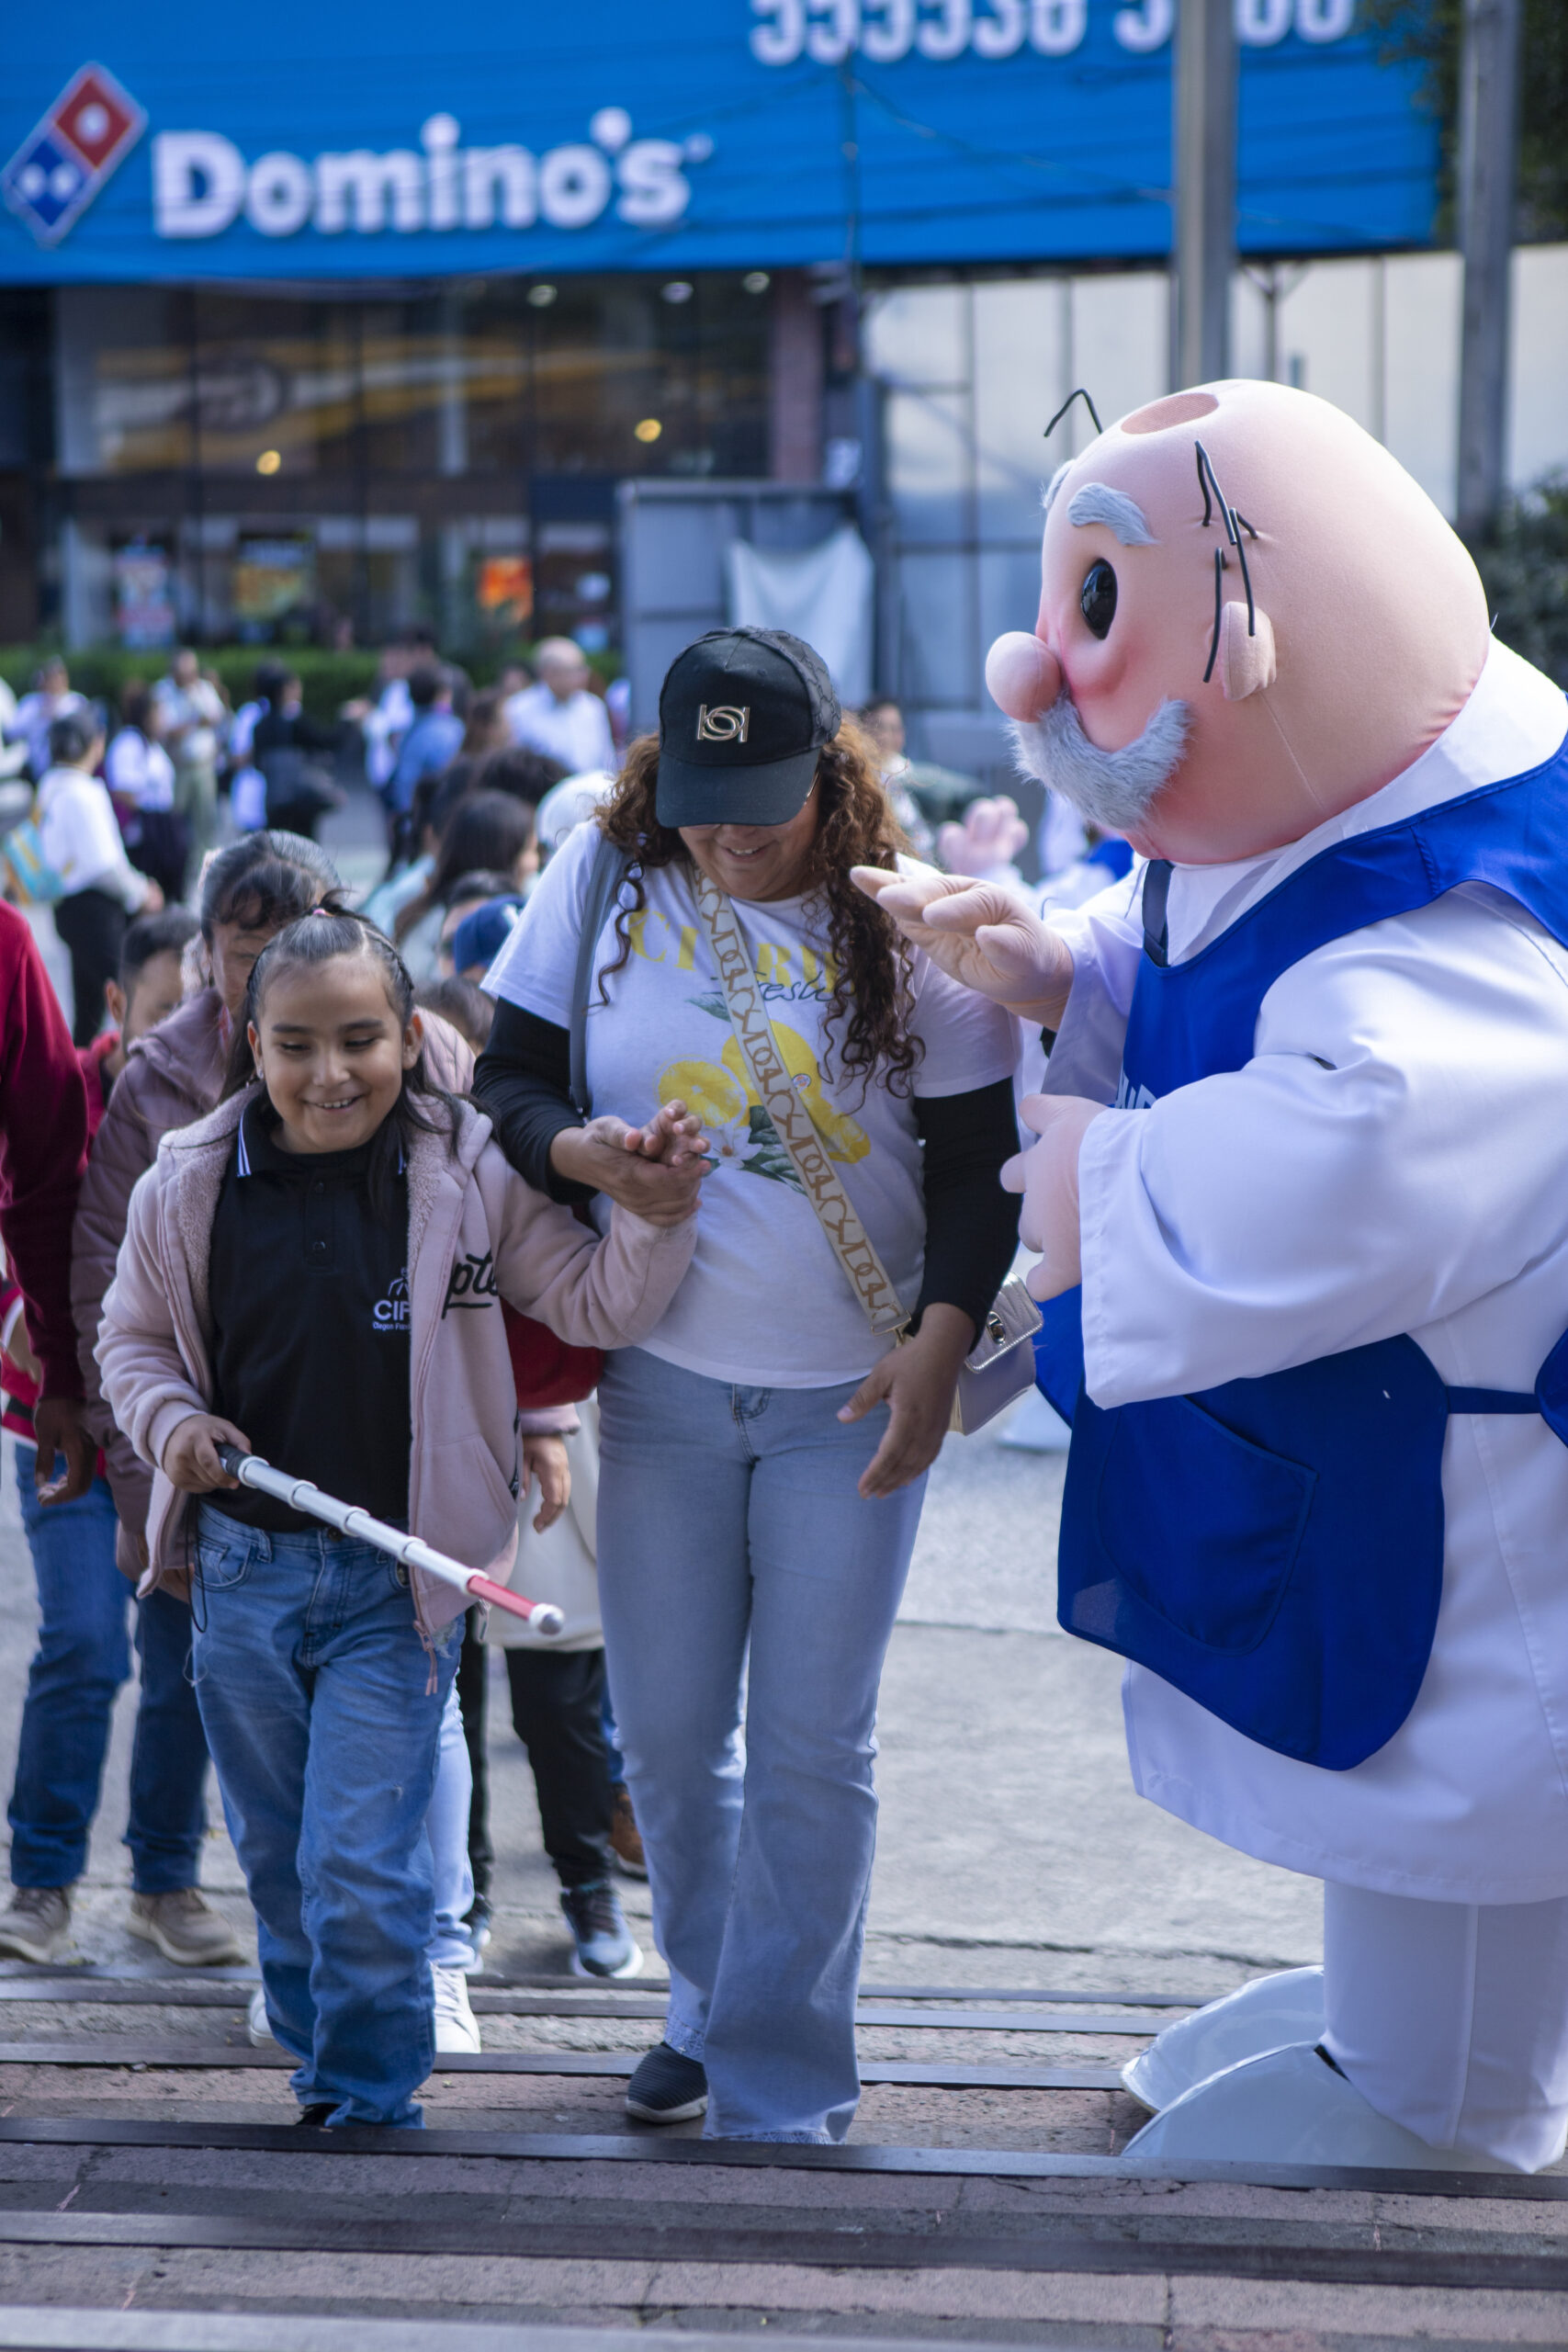
Víctor González Dr. Simi realiza una aportación inicial de un millón de pesos y AyuPADi anuncia orientación legal, social, educativa y laboral, además de descuentos en Farmacias Similares.
La Asociación Nacional para Ayudar a las Personas con Discapacidad (AyuPADi) busca orientar y acompañar a quienes viven con discapacidad motriz, sensorial, intelectual o mental, promoviendo sus derechos, su bienestar emocional, su inclusión social y una mejor calidad de vida.
La sesión informativa, convocada por Víctor González Dr. Simi, tuvo como finalidad compartir experiencias y, sobre todo, sentar las bases de una comunidad más inclusiva y solidaria.
Las encargadas de conducir este evento, que convocó a más de mil 500 personas, fueron las periodistas Tere Aviña y Bárbara Anderson, quienes viven la discapacidad desde distintos ángulos.
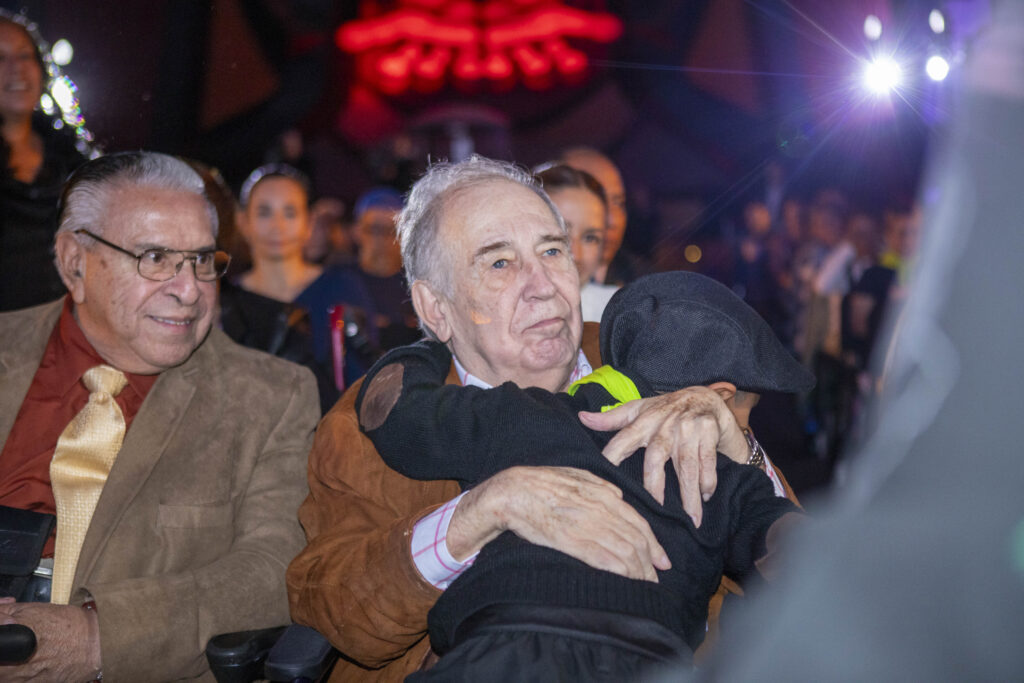
La participación de Víctor González Dr. Simi llegó con un mensaje:
“AyuPADi es una institución que quiero mucho y que fue creada para ayudar incondicionalmente a las personas con discapacidad, que son como mis hermanos. Así que mi primera aportación es de un millón de pesos”.
Bárbara Anderson y Tere Aviña dieron la bienvenida al ensamble inclusivo “Cem Paqui”, conformado por niños y adolescentes con y sin discapacidad, así como a los testimonios de atletas paralímpicos, actores, familiares y conferencistas.
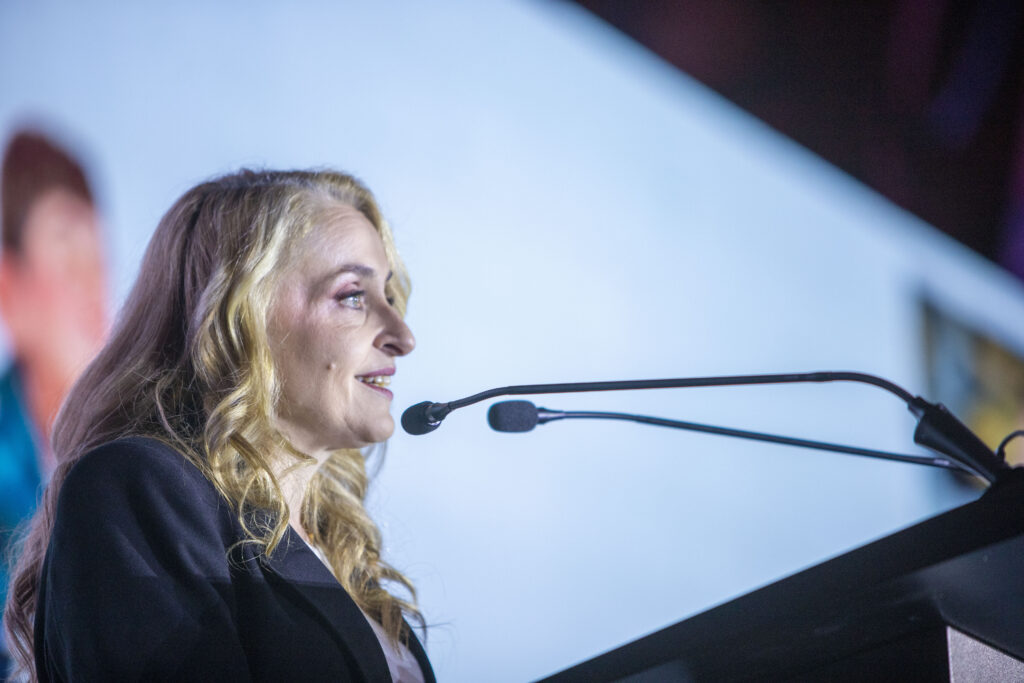
“Quienes vivimos la discapacidad sabemos que no es un problema sólo de diagnóstico; también están las barreras, las puertas cerradas y el costo de su atención. Pero tenemos derechos, y por eso surge AyuPADi, para que una persona que no sabe a dónde ir encuentre comunidad. Hoy pasamos a la acción con esta institución que se encargará de defender y acompañar”, mencionó Bárbara Anderson.
Por su parte, Luz Blanchet destacó la importancia de contar con información y atención oportuna:
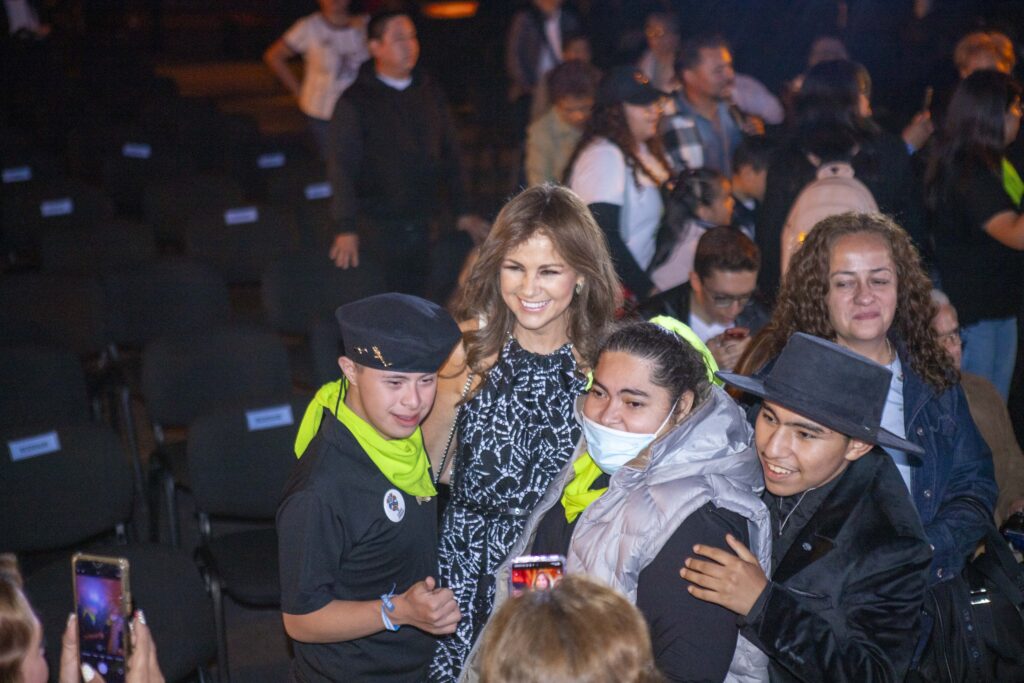
“La falta de conocimiento y de diagnóstico y atención oportuna complica las cosas, y entiendo a las madres que han tenido que hacer de todo por sus hijos. Son excelentes mamás. Pero, gracias a personas como Víctor González Dr. Simi por ayudarnos con nuestra misión”.
Durante el encuentro también se compartieron testimonios que reflejan la importancia de la inclusión y de abrir nuevas oportunidades para las personas con discapacidad.
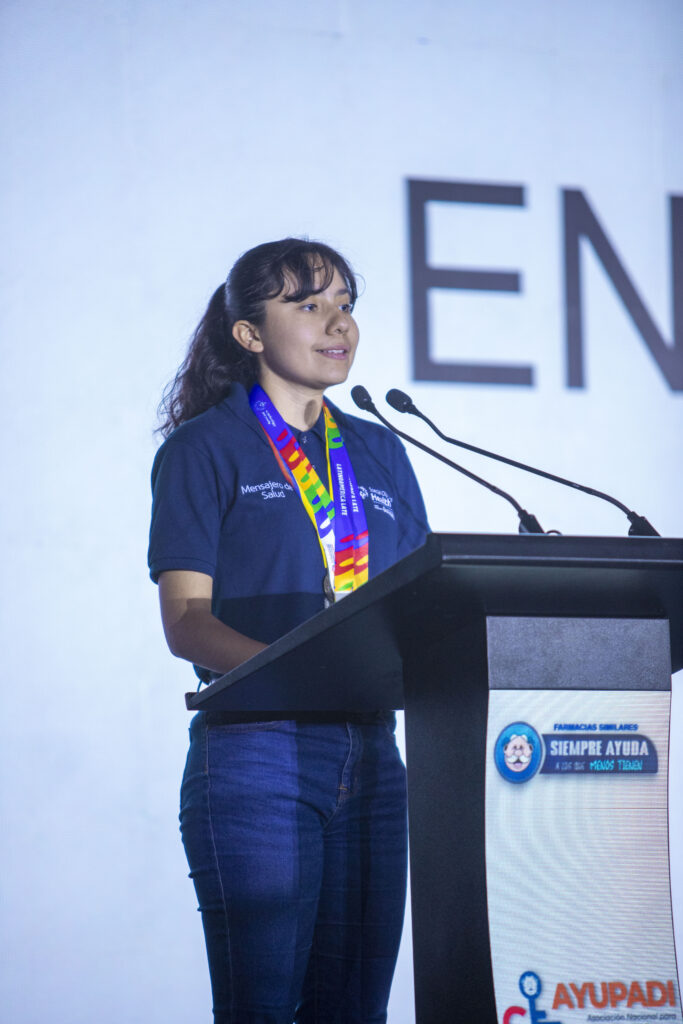
“Vivo con autismo leve y los médicos aseguraban que no iba a poder nadar ni correr ni hacer deporte. Ahora soy campeona paralímpica en natación. Así que la discapacidad me ha dado mucho, gracias Víctor González Dr. Simi por sumarse a la inclusión”, agregó Mildred Italia Sanabria, atleta paralímpica.
Acompañamiento y beneficios
Los afiliados obtendrán desde orientación legal gratuita, hasta orientación social, educación y capacitación laboral, así como descuentos de 10 % en Farmacias Similares, entre otros beneficios.
El registro es mediante la página www.ayupadi.org.mx y sólo es necesaria información básica como nombre, domicilio, edad y persona de apoyo.
Con esta iniciativa, AyuPADi busca consolidarse como un espacio de acompañamiento y orientación para las personas con discapacidad y sus familias, promoviendo una comunidad más inclusiva, solidaria y consciente de sus derechos.
Ahora hay que convencer a humanos y a las IA´s
Durante años entendimos perfectamente el juego de los influencers: una marca elegía a alguien con una comunidad interesante, le mandaba un producto, armaban una colaboración y esperábamos que miles (o millones) de personas lo vieran. Hasta ahí, todo bastante claro, estaba todo en orden.
Pero ahora apareció un nuevo espectador que no da likes, no comenta y tampoco comparte historias: la inteligencia artificial.
Y esto empieza a cambiar las reglas.
Pensemos en algo muy sencillo. Antes, si queríamos encontrar «los mejores restaurantes para cenar en Ciudad de México», probablemente entrábamos a Google, revisábamos algunas notas, Instagram, TikTok y terminábamos preguntándole a ese amigo que siempre sabe dónde comer.
Hoy preguntamos directamente a una IA, usamos lo que se conoce como SGE (Search Generative Experience).
¿De dónde obtiene información para responder?
Ahí está lo interesante.
Los sistemas de inteligencia artificial construyen respuestas utilizando diferentes fuentes disponibles en internet. Medios, páginas especializadas, sitios oficiales, foros y contenido publicado por creadores contribuyen a formar esa red de información.
Por eso algunas agencias ya están comenzando a pensar las colaboraciones con creadores no solamente en términos de cuántas personas verán el contenido, sino también en cuánto puede aportar ese contenido a la visibilidad digital de una marca.
Es como organizar una buena fiesta. Antes nos preocupábamos principalmente por llenar el lugar. Ahora también importa quién estuvo, qué dijo después y qué conversación quedó alrededor del evento.
Para las relaciones públicas y generadores de contenido esto resulta especialmente interesante.
Una entrevista con un CEO, una reseña auténtica de un producto, la visita de un creador a un hotel o una conversación especializada sobre determinada marca pueden tener una vida mucho más larga que las 24 horas de una historia de Instagram.
Estamos pasando del influencer marketing a la influencia como red y eso obliga a cambiar las métricas.
Los likes siguen importando, pero tendremos que mirar también autoridad, búsquedas, menciones, reputación, conversación y qué tanto aparece una marca dentro de respuestas generadas por IA.
Imaginemos que una firma de relojes trabaja durante un año con diez creadores especializados en relojería. Quizá ninguno tenga cinco millones de seguidores. Pero publican análisis detallados, comparativas y contenido que otras personas consultan y citan.
¿Quién genera mayor valor: la celebridad que consiguió 500 mil likes en una fotografía o los diez especialistas que ayudaron a convertir esa marca en referencia dentro de su categoría? «Que en otra nota hablaremos de las grandes diferencias entre influencers, voceros, embajadores y lideres de opinión.»
La respuesta ya no es tan sencilla.
Y ahí encuentro una oportunidad enorme para marketing y relaciones públicas.
Dejar de contratar audiencias y empezar a construir autoridad, nombre, reputación en un nicho.
Porque el siguiente gran influencer quizá no sea una persona, puede ser un algoritmo tratando de decidir qué recomendarle a millones de ellas.
Y para aparecer ahí, primero tenemos que asegurarnos de tener algo relevante que decir.
Edgar Cleto es colaborador editorial, estratega de relaciones públicas y coolhunter. Su trabajo conecta comunicación, tendencias, negocios e industrias creativas para analizar cómo las ideas, las marcas y la cultura construyen relevancia.
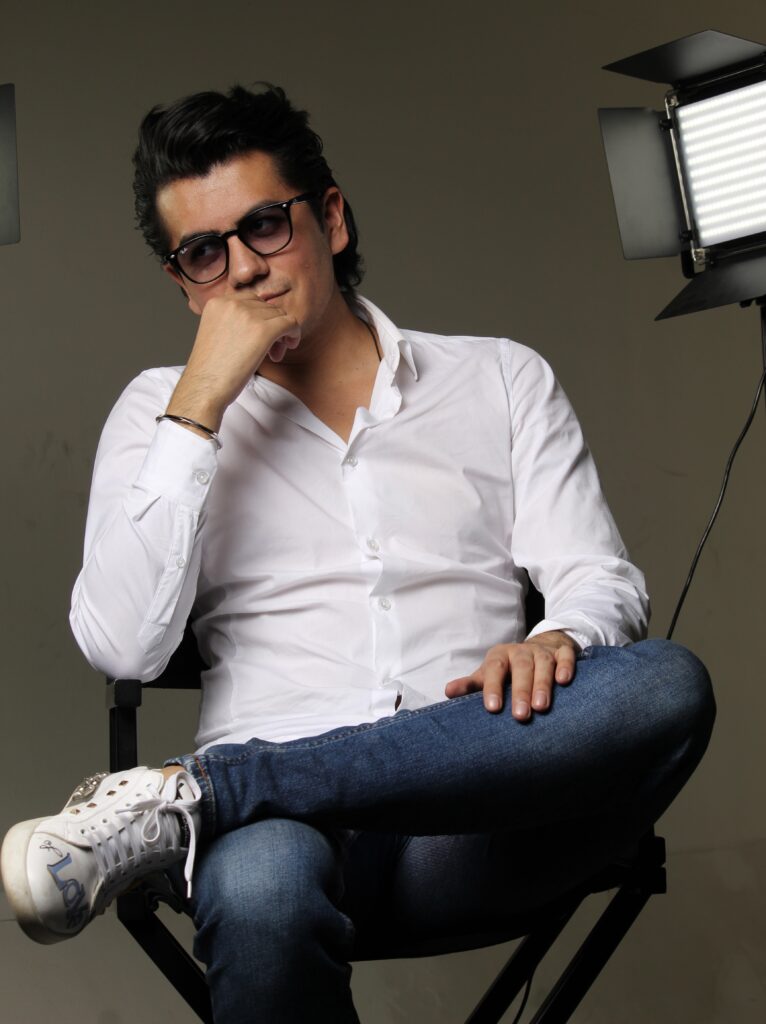
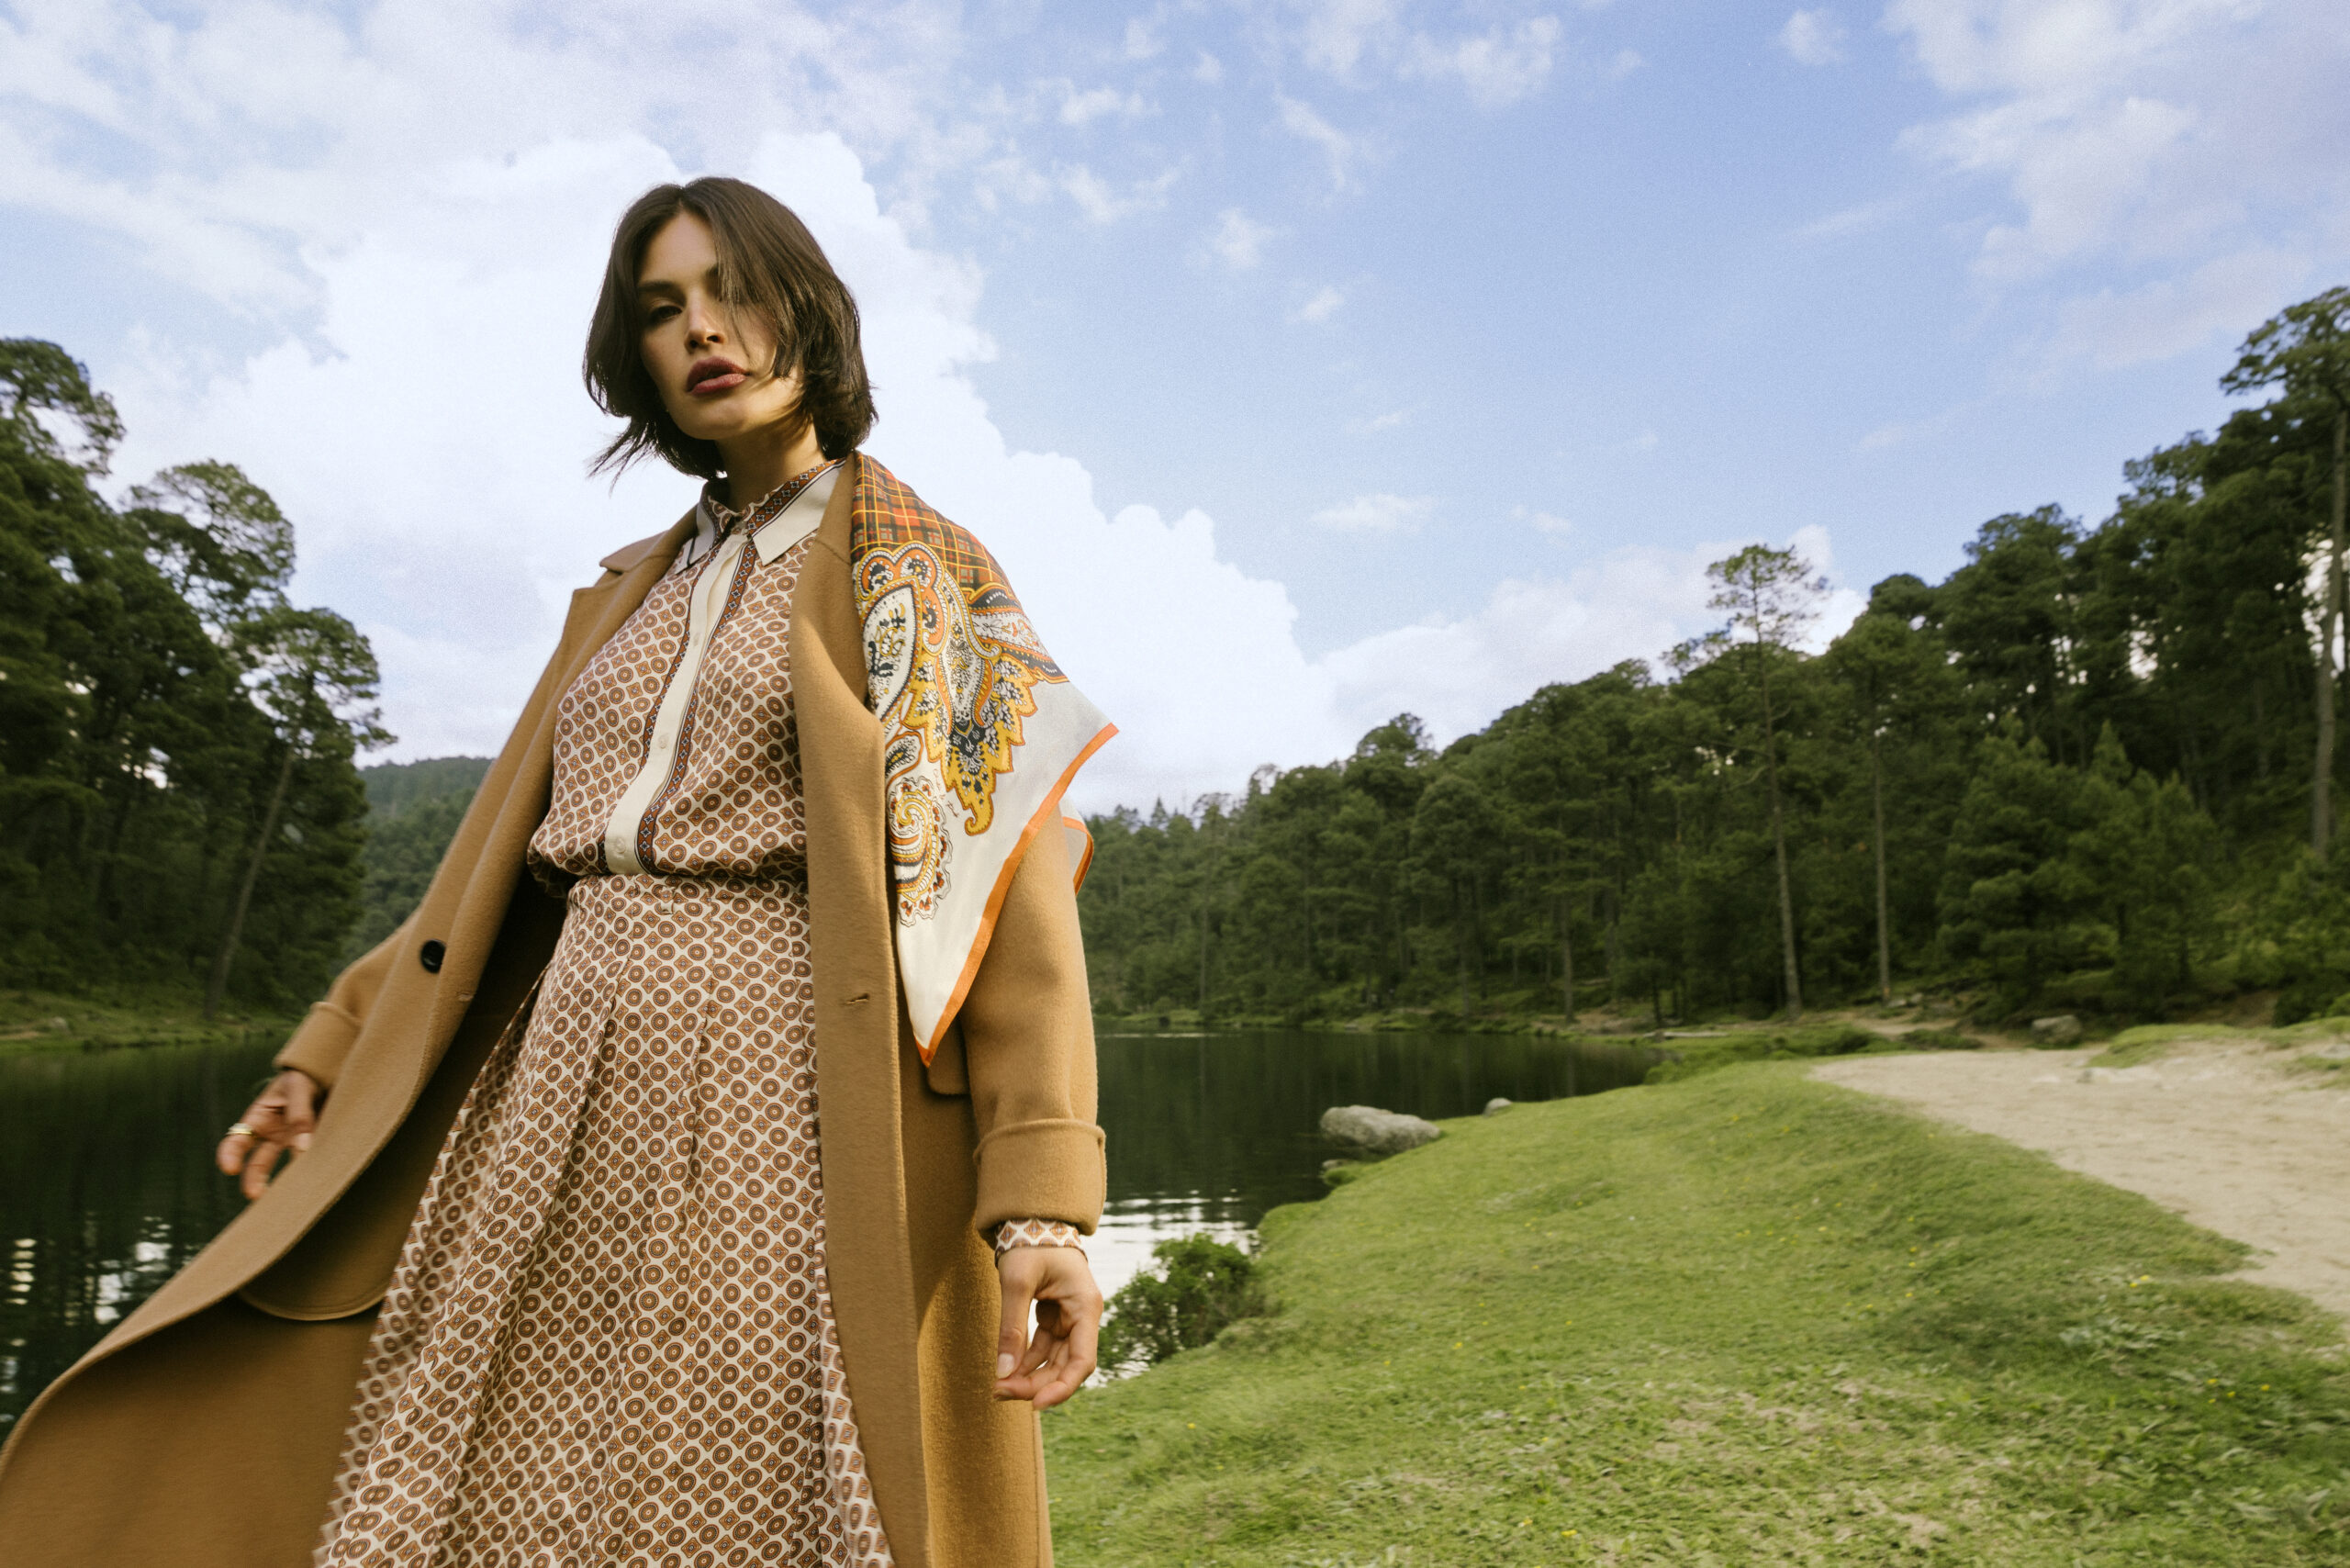
A tres décadas de su nacimiento, Chester & Peck celebra su historia con una colección que recorre los territorios que han construido su identidad. Para Otoño/Invierno 2026, la firma mexicana reinterpreta su legado a través de una mirada contemporánea donde la tradición, el oficio y la elegancia atemporal encuentran un nuevo lenguaje.
TODO TIENE UN INICIO
Corría la década de los 90 cuando un grupo de creativos de El Palacio de Hierro imaginó una marca inspirada en la campiña inglesa y la tradición de la sastrería británica, reinterpretadas para el hombre mexicano.
Así nació Chester & Peck, con una propuesta que encontró sus primeros códigos en la vida al aire libre, la sastrería y una manera relajada de entender la elegancia.
En otoño de 1996, la primera boutique abrió sus puertas en El Palacio de Hierro Durango, en Ciudad de México. Concebida inicialmente como una marca masculina, un año después incorporó su propuesta femenina, ampliando un universo que con el tiempo sumaría nuevas categorías, materiales y siluetas.
Tres décadas después, permanece una misma convicción: crear piezas capaces de trascender las temporadas y convertirse en nuevos clásicos.
FROM WEST TO EAST
Desde esa historia nace la colección Otoño/Invierno 2026, From West to East.
Un recorrido que comienza en los paisajes rurales americanos, atraviesa la campiña británica y llega a la sofisticación académica de la Costa Este estadounidense. Tres territorios unidos por una misma idea: la funcionalidad puede convertirse en identidad y la sofisticación puede surgir de manera natural.
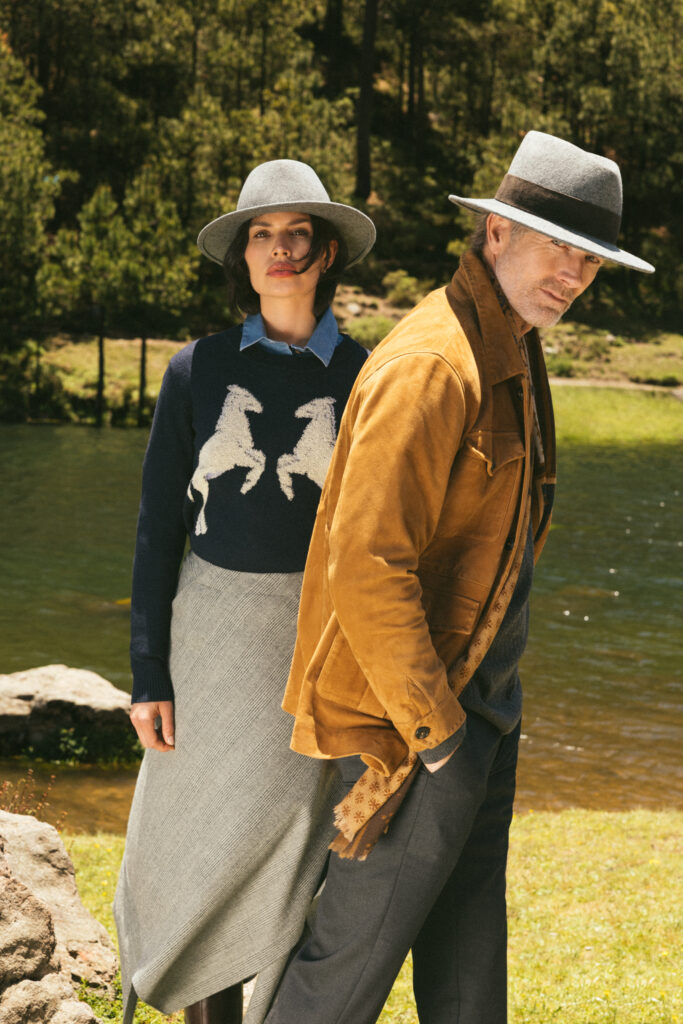
Way to West encuentra inspiración en la vida rural y el oficio artesanal. Tejidos robustos, texturas y siluetas resistentes construyen prendas hechas para acompañar el movimiento y adquirir carácter con el tiempo.
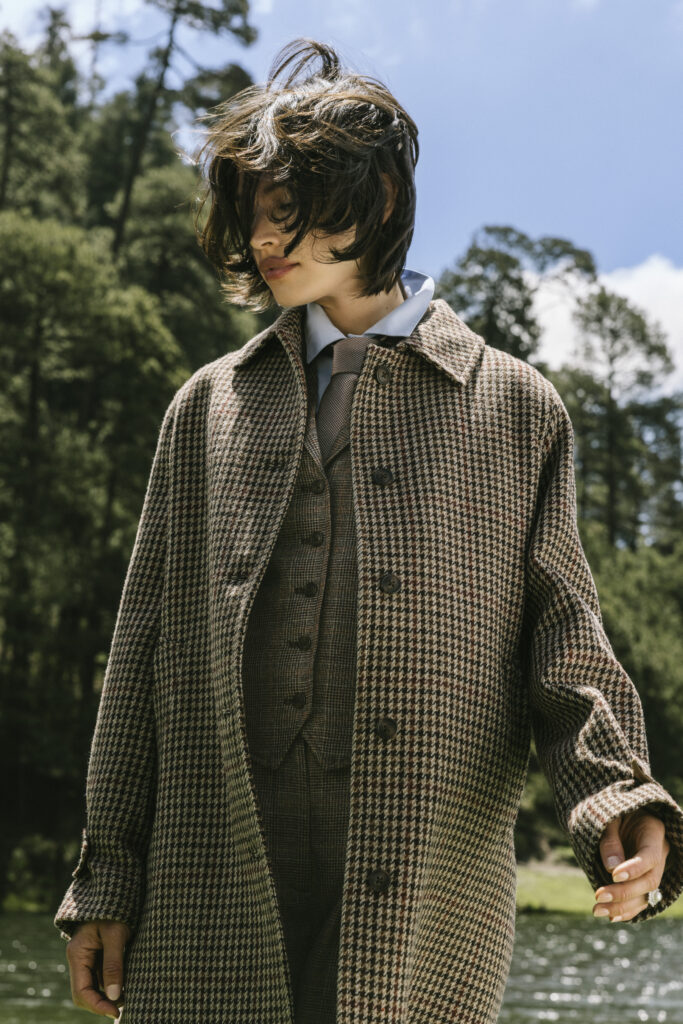
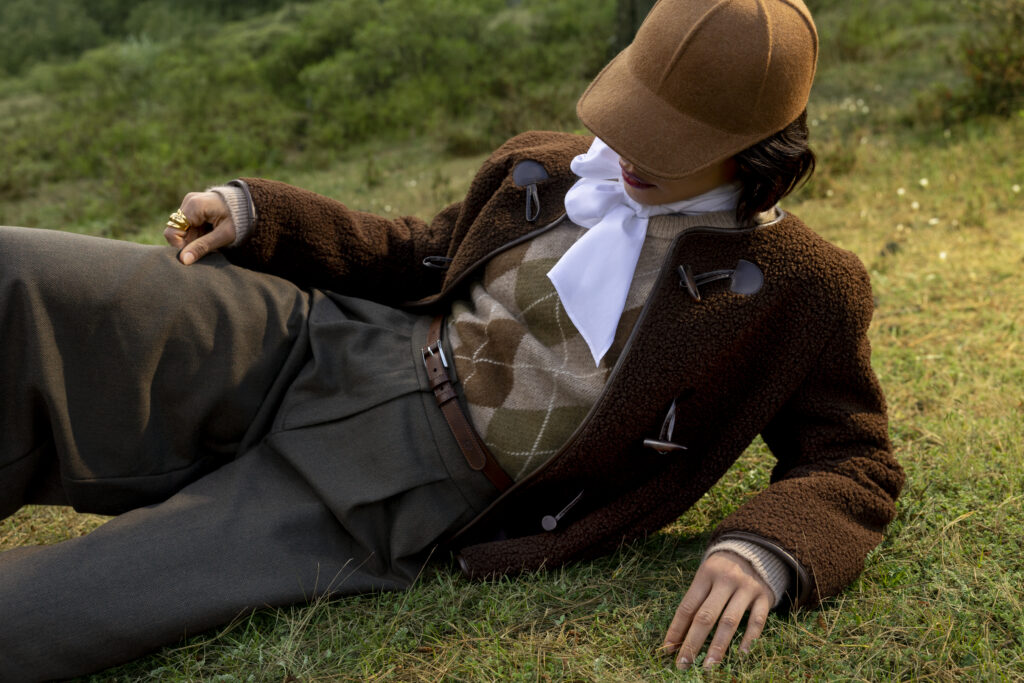
Countryside reinterpreta la tradición ecuestre y la sastrería británica desde una mirada contemporánea. Abrigos envolventes, tejidos heritage y proporciones relajadas hablan de una elegancia silenciosa, profundamente conectada con el paisaje.
En 5 O’Clock, los códigos de la academia clásica se encuentran con una sastrería más relajada y materiales nobles. Una propuesta donde vestir también significa conocer, reinterpretar y hacer propia la historia.
LEGACY MOVES FORWARD
A lo largo de 30 años, Chester & Peck ha construido una estética que no depende de las tendencias, sino de aquello que permanece.
From West to East celebra precisamente esa permanencia: un legado que evoluciona sin perder su esencia y que encuentra en cada generación una nueva forma de expresarse.
Porque las mejores prendas no siguen tendencias. Construyen memoria.

EL LUJO DE PERMANECER: HACIENDA DE LAS FLORES CELEBRA 50 AÑOS EN SAN MIGUEL DE ALLENDE

Casa Merlina: la historia familiar que transformó la Navidad en diseño